什么是 AI 发现的 NGINX 和 Java4Shell 漏洞?修复方案 | MagicBoat
据 Wiz Research 和 Calif 于 2026 年 11 月发布的报告,AI 辅助安全研究发现了两个 CVSS 9.2 的 NGINX HTTP/2 远程代码执行漏洞,以及 OpenJDK 的 Java4Shell 漏洞。F5 于 11 月 18 日修复了 NGINX 漏洞,Java4Shell 于 11 月 17 日修复,这凸显出更快的漏洞发现速度正在压缩 AI 和创意平台的补丁时间窗口。
文章目录
AI 辅助漏洞发现正在加速补丁周期
AI 辅助安全研究人员发现了 NGINX 中两个严重的 HTTP/2 远程代码执行漏洞,以及一个名为 Java4Shell 的独立 OpenJDK 漏洞。据 11 月 20 日归因于 Wiz Research、Calif 和《纽约时报》的报道,NGINX 漏洞的 CVSS 评分均为 9.2,并已由 F5 于 2026 年 11 月 18 日修复;Java4Shell 则于 11 月 17 日修复。
引人注目的不仅是漏洞的严重程度。Calif 表示,Codex 发现了编号为 CVE-2026-114938 的 Java4Shell,耗时约一小时,成本低于 200 美元。这一成本和发现时间的说法来自供应商报告,尚未经过独立验证,但它说明了为什么 AI 驱动的安全研究正将偶发的紧急响应转变为更持续的补丁维护负担。
对于 AI 视频和图像创作者而言,眼下的问题主要是基础设施可靠性,而不是漏洞研究本身。创意平台、模型网关和资产流水线可能依赖 Web 服务器和 Java 运行时,因此安全更新可能影响服务可用性、上传系统以及完整的 ai video 工作流。
NGINX 漏洞发生了什么
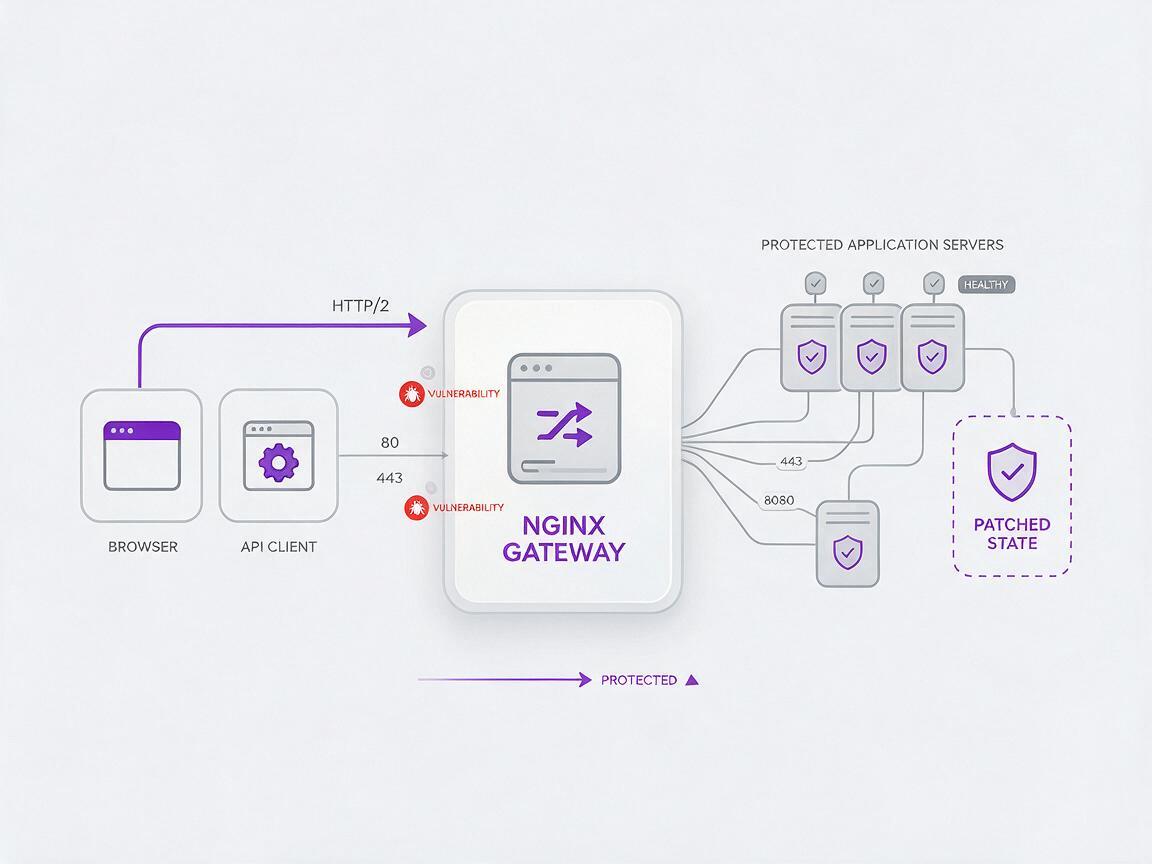
据 2026 年 11 月 20 日的报告,Wiz Research 及其他安全团队使用 AI 辅助方法,在 NGINX 中发现了两个 HTTP/2 远程代码执行漏洞。Wiz 报告称,两个漏洞的 CVSS 评分均为 9.2,属于严重级别。
据 Wiz Research 称,F5 已于 2026 年 11 月 18 日修复这两个 NGINX 漏洞。报告指出的问题类型是通过 HTTP/2 实现远程代码执行,因此暴露在外的 NGINX 部署是建议系统管理员首先检查的对象。报告没有披露受影响的 NGINX 版本号、利用前提、补丁标识符或已确认的利用数量,因此这些细节仍为未披露。
11 月 20 日 Wiz 报告传达出的实际信号非常直接:组织应首先检查 NGINX 部署和 Java 运行时,而不是认为 AI 发现的漏洞只是没有运营影响的实验性发现。
远程代码执行对面向互联网的基础设施尤其重要,因为它可能使安全问题超越恶意流量处理,进一步演变为服务器控制。源材料没有披露这些特定漏洞是否已在现实环境中遭到利用,因此不应假定它们正在被主动利用。
Java4Shell 对 OpenJDK 意味着什么
据 11 月 20 日归因于 Calif 和《纽约时报》的报道,Calif 表示 Codex 发现了一个名为 Java4Shell 的 OpenJDK 漏洞,并为其分配了 CVE-2026-114938。Calif 自评该漏洞的评分为 9.2,并表示这一发现耗时约一小时、成本低于 200 美元。这些成本、时间和严重程度的说法来自供应商报告,尚未经过独立验证。
据同一份报告,Java4Shell 已于 2026 年 11 月 17 日修复。源材料没有披露受影响的 OpenJDK 版本、确切的攻击路径、所需配置、补丁构建编号或利用证据。因此,这些数据和技术细节均为未披露。
这一案例之所以重要,是因为 Java 仍是许多后端服务、内部生产系统和媒体处理流水线的一部分。11 月 17 日完成修复,而公开讨论直到 11 月 20 日才出现,这也体现了一种安全模式:研究人员与维护者会在关键问题受到广泛关注之前协调完成修复。
关键数据与补丁状态
| 发现 | 报告的严重程度 | 发现详情 | 修复日期 | 来源机构 |
|---|---|---|---|---|
| 两个 NGINX HTTP/2 RCE 漏洞 | 各为 CVSS 9.2 | Wiz Research 及其他团队借助 AI 发现 | 2026 年 11 月 18 日 | Wiz Research |
| Java4Shell,CVE-2026-114938 | 自评 9.2 | Calif 表示 Codex 在约一小时内以低于 200 美元的成本发现了该漏洞;来自供应商报告,尚未经过独立验证 | 2026 年 11 月 17 日 | Calif 和《纽约时报》报道 |
| 已确认的利用数量 | 未披露 | 未披露 | 不适用 | 11 月 20 日源材料 |
| 受影响的版本范围 | 未披露 | 未披露 | 未披露 | 11 月 20 日源材料 |
该表也显示了现有信息的局限性。无论是严重程度评分,还是快速的 AI 辅助发现,都无法说明有多少系统暴露在风险之下。运营人员仍需获取供应商特定的版本信息,并盘点自身部署情况,然后再决定哪些服务需要立即维护。
AI 驱动的发现为何改变安全运营
11 月 20 日的发现表明,AI 自动化可以缩短调查复杂软件所需的时间并降低成本。Calif 报告的“一小时内、成本低于 200 美元”Java4Shell 结果只是一个供应商报告的案例,尚未经过独立验证,不应将其推广为普遍基准。即便如此,它仍表明,随着 AI 工具成为代码审查和漏洞研究的一部分,安全团队可能会更频繁地收到可信的高严重性漏洞发现。
这造成了一种防御悖论。更快的发现能够帮助维护者更早修复危险软件,但也压缩了组织测试和部署更新的可用时间。当 NGINX 网关或 Java 服务支持 ai assistant、模型 API 或媒体处理队列时,仓促维护可能导致停机,即使补丁本身解决了安全漏洞。
因此,新出现的运营重点并不只是向安全研究中加入一个 ai agent。团队需要清晰的软件清单、受控的部署流程、回滚选项,以及安全团队与生产负责人之间可靠的沟通。这些是从报告的补丁周期中得出的组织层面结论,并非归因于 Codex、NGINX 或 OpenJDK 的功能。
这对 AI 视频和图像创作者意味着什么
创作者通常接触的是经过精心设计的 ai video generator 或 ai image generator,而不是底层的 Web 服务器和运行时层。不过,正是这些不可见的层决定了项目能否正常上传、生成任务能否完成,以及最终资产能否持续访问。
11 月 17 日和 11 月 18 日的修复进一步凸显了保持创作工作可移植性的价值。重要的提示词、源图像、脚本和导出媒体不应只存在于某一次进行中的生成会话中。如果服务商因紧急维护而暂停服务,拥有整理完善的资产并能访问多个模型的创作者,就可以转移工作,而无需重新构建整个制作方案。
像 MagicBoat 这样的单账号多模型平台可以通过降低对单一模型路径的依赖来支持这种灵活性。这并不能替代基础设施补丁,也不能保证防御特定的 NGINX 或 Java 漏洞;但当模型可用性或后端可靠性发生变化时,它可以为创作者提供更具适应性的生产环境。
可用性、价格与访问权限
11 月 20 日的报告没有说明与这些发现相关的商业安全产品。NGINX 修复、OpenJDK 修复及任何相关访问计划的价格均为未披露。Calif 报告称,使用 Codex 辅助发现 Java4Shell 的成本低于 200 美元,但这一数字来自供应商报告,尚未经过独立验证,也不是公开产品价格。
材料中也没有披露下载页面、受影响版本矩阵或发布机制。组织应依照其部署所适用的 F5、NGINX 和 OpenJDK 官方发布渠道,而不应仅根据严重程度评分推断版本号。
总结
这两个由 AI 发现的 NGINX HTTP/2 漏洞和 Java4Shell 表明,漏洞发现正在加速。据 11 月 20 日的报告,F5 于 11 月 18 日修复了两个 CVSS 9.2 的 NGINX 漏洞;而自评 9.2 的 Java4Shell 漏洞则于 11 月 17 日修复,此前 Calif 表示 Codex 在约一小时内以低于 200 美元的成本发现了该漏洞。
对创作者而言,更广泛的经验是保持韧性:当紧急维护中断生产时,安全的基础设施、可移植的资产以及不止一条模型路径都非常重要。要探索灵活的视频和图像创作环境,免费试用这些模型。
要点总结
- Wiz Research 报告了两项涉及 NGINX HTTP/2 远程代码执行漏洞的 AI 辅助发现,每个漏洞的评分均为 CVSS 9.2。
- 据 Wiz Research 称,F5 于 2026 年 11 月 18 日修复了这两个 NGINX 漏洞。
- Calif 表示 Codex 在约一小时内以低于 200 美元的成本发现了 Java4Shell(CVE-2026-114938);该说法来自供应商报告,尚未经过独立验证。
- 据 11 月 20 日的报告,Java4Shell 已于 2026 年 11 月 17 日修复。
- 受影响的版本范围和已确认的利用数量均未披露。
- 当安全维护影响可用性时,创作者可以从可移植的项目资产和灵活的多模型工作流中受益。
关键词
AI 发现的 NGINX 漏洞、Java4Shell、NGINX 安全、OpenJDK 漏洞、Codex 安全研究、AI 自动化、AI 视频工作流