主动攻击:泄露的 ConnectWise 凭据导致 173 个 Microsoft 365 租户遭入侵
据 GreavesNet 安全新闻报道,一场正在进行的网络安全攻击利用泄露的 ConnectWise 凭据,通过 MSP 供应链滥用未经授权地访问了 173 个 Microsoft 365 租户。这起事件凸显了依赖托管服务提供商执行核心 IT 职能的组织所面临的风险。对于 AI 内容创作者而言,此次入侵表明,需要采用安全且整合的生产平台,以减少攻击面。
文章目录
一场利用泄露的 ConnectWise 凭据发起的网络安全攻击已经入侵了 173 个 Microsoft 365 租户,凸显了全球托管服务提供商(MSP)客户面临的重大供应链风险。
我们对 ConnectWise 凭据主动攻击的了解
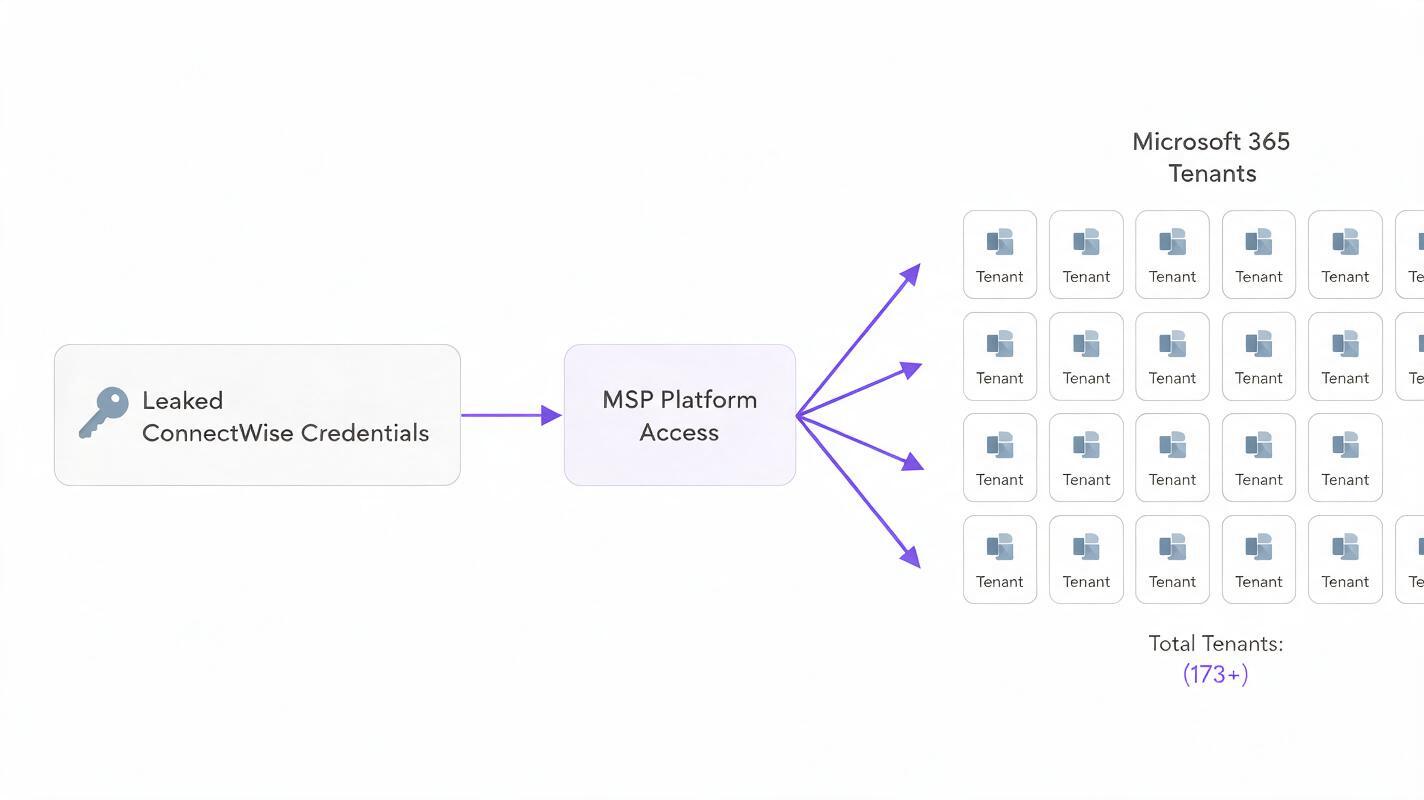
GreavesNet 安全新闻于 2026 年 10 月 17 日首次报道了这起事件。目前仍在持续的攻击利用被盗的 ConnectWise 凭据,未经授权地访问 Microsoft 365 环境。该事件被归类为 MSP 供应链凭据滥用事件,这意味着攻击者正在利用托管服务提供商平台的访问凭据,攻击下游客户租户。
截至最初披露时,已有 173 个 Microsoft 365 租户被确认通过泄露的凭据遭到访问。为该事件提供建议的安全团队提出了两项核心缓解措施:立即轮换所有相关凭据,并在所有特权账户和用户账户上强制启用多因素身份验证(MFA),以便即使密码遭到泄露,也能阻止未经授权的访问。
ConnectWise 是 MSP 广泛使用的平台,用于远程管理客户 IT 基础设施、监控系统和处理支持请求。由于 MSP 通常拥有对客户环境的广泛管理权限,一组遭到入侵的凭据就可能使数十甚至数百家客户组织面临数据窃取、服务中断或进一步攻击的风险。
MSP 供应链凭据滥用如何使组织面临风险
MSP 供应链攻击针对的是托管服务提供商对客户系统拥有的受信任访问权限,而不是逐一攻击每个客户。当 MSP 的平台凭据遭到泄露或窃取时,攻击者便能继承 MSP 对其管理的每个客户环境所拥有的同等访问权限。
这种攻击尤其危险,因为攻击者只需一组遭到入侵的凭据,就能迅速扩展到数百个组织。对于许多中小型企业(包括独立创作者和小型内容工作室)而言,MSP 负责处理电子邮件管理、云存储和软件访问等核心 IT 职能,因此如果没有主动采取安全措施,供应链入侵将很难被发现或阻止。
两项核心缓解措施——凭据轮换和强制启用 MFA——针对的是风险的根源:仅凭被盗密码不应足以访问敏感系统。MFA 增加了第二层验证,例如来自移动设备或硬件密钥的验证码,即使攻击者掌握用户密码,也无法绕过这一验证。
这对 AI 内容创作者意味着什么
对于依赖云端工具制作视频、图像和其他数字资产的 AI 内容创作者及小型工作室而言,MSP 供应链入侵会直接威胁工作流的连续性和知识产权安全。许多创作者使用 Microsoft 365 来存储脚本、协作项目、进行电子邮件通信和共享云端文件,而这些功能都支持其 AI 视频工作流;如果租户遭到入侵,这些内容都可能被访问。
入侵可能暴露尚未发布的 AI 视频项目、自定义提示词库、客户合同和敏感的制作数据。它还可能中断对关键工具的访问,导致内容交付延期并造成收入损失。对于依赖 AI 自动化,并将其 AI 工作流与 Microsoft 365 或其他由 MSP 管理的云服务集成的创作者而言,风险不仅在于数据暴露,还包括可能导致生产完全停摆的服务中断。
创作者通常会为不同的 AI 功能管理数十个独立的工具账户,从AI 视频生成器平台到账本写作工具皆是如此。每个额外的账户和凭据都可能成为新的攻击面,因此对于可能没有专职 IT 支持的独立创作者而言,采用整合的安全实践更加重要。
保护 AI 生产工作流免受凭据风险影响
虽然 MSP 供应链攻击大多超出创作者的直接控制范围,但你仍可以采取主动措施来降低风险并保护 AI 内容生产流程:
- 如果你与使用 ConnectWise 的 MSP 合作,立即轮换所有特权凭据,并确认 MSP 已在其一端重置所有访问凭据。
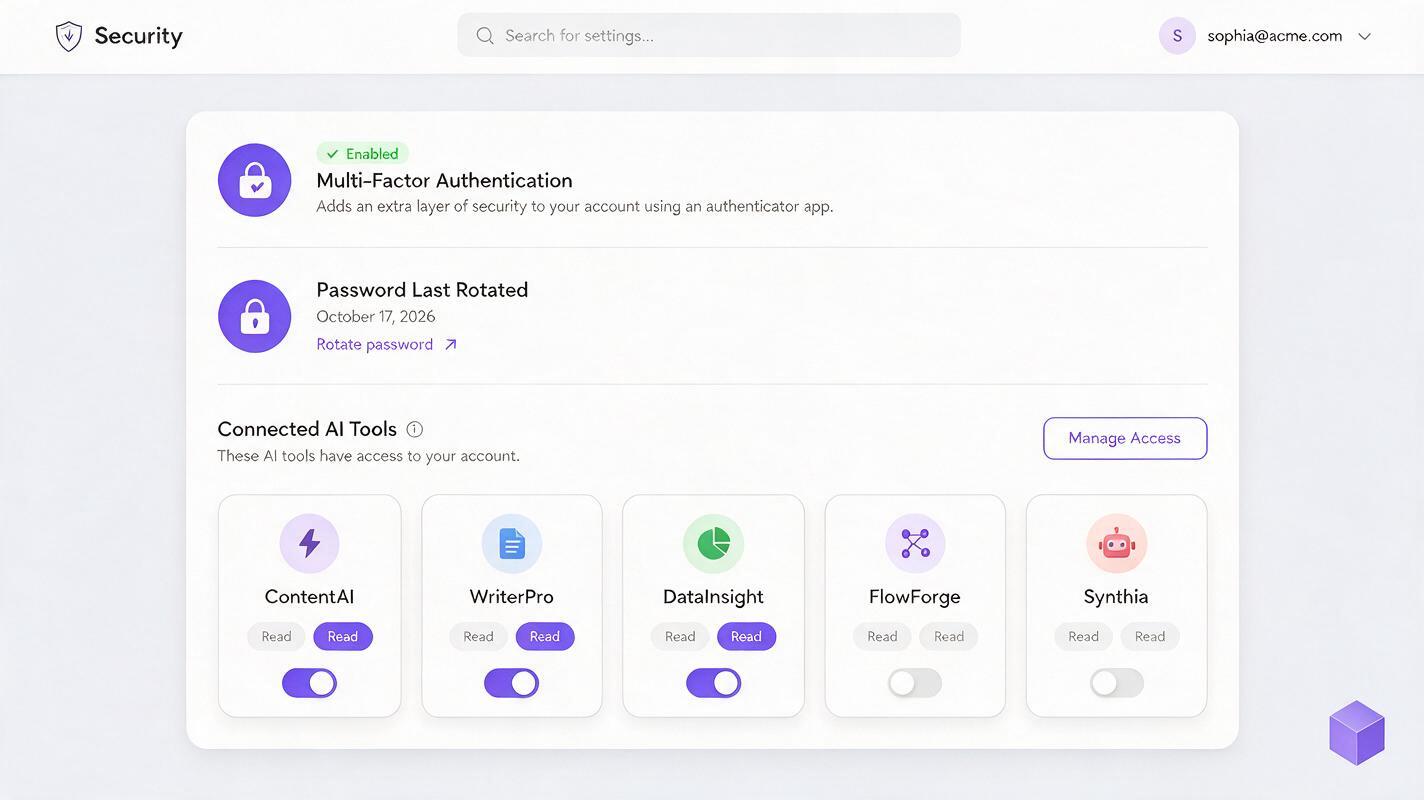
- 对与你的生产工作流相关的每个账户强制启用多因素身份验证,包括电子邮件、云存储、AI 工具和 MSP 访问门户。
- 检查 MSP 的访问权限,确保服务提供商仅拥有支持系统所需的最低权限,而不是对你的所有账户拥有广泛的管理权限。
- 监控异常登录活动,关注 Microsoft 365 及其他核心账户,并为来自未知位置或设备的登录设置提醒。
- 整合 AI 工具集,将其集中在一个安全平台上,以减少攻击者可以瞄准的独立凭据和访问入口数量。
将 AI 内容工具整合到 MagicBoat 这类平台上,可以让你通过一个安全账户访问AI 图像生成器、脚本写作、配音和视频编辑功能,从而减少安全暴露面。你无需为不同的 AI 工具管理数十个独立登录信息,而是可以在一个地方处理整个生产流程,并使用集中式账户安全和访问控制。
关键要点
- 一场利用泄露的 ConnectWise 凭据发起的主动攻击,通过 MSP 供应链滥用入侵了 173 个 Microsoft 365 租户。
- 建议组织立即轮换相关凭据,并在所有账户上强制启用多因素身份验证。
- 如果创作者的 MSP 或云账户受到影响,他们将面临数据暴露和工作流中断的风险。
- 将 AI 工具整合到一个安全平台上,可以减少攻击面数量,并简化创作者的安全管理。
如果你希望在降低凭据相关安全风险的同时简化 AI 内容工作流,可以在 MagicBoat 上免费试用这些模型,并在一个安全、易于使用的平台上构建完整的生产流程。
关键词
ConnectWise 入侵,Microsoft 365 安全,MSP 供应链攻击,凭据泄露,AI 工作流安全,AI 视频工作流,创作者网络安全