ConnectWise 凭据攻击波及 173 个 Microsoft 365 租户
据报道,泄露的 ConnectWise 凭据被用于一次正在进行的攻击,访问了 173 个 Microsoft 365 租户,暴露出凭据滥用通过 MSP 供应链扩散的影响范围。该事件凸显了 AI 内容团队为何需要受保护的身份、MFA 和可移植的生产工作流,而不是依赖单一访问路径。
文章目录
泄露的 ConnectWise 凭据使 173 个 Microsoft 365 租户面临风险
据 2026 年 10 月 17 日报道,一起正在进行的安全事件涉及使用泄露的 ConnectWise 凭据登录 173 个 Microsoft 365 租户。该事件被认定为 MSP 供应链凭据滥用,这意味着遭入侵的访问权限与托管服务提供商环境有关,而不是被描述为 173 起互不相关的账户事件。
目前报告给出的应对措施很直接:受影响的组织应轮换凭据并强制启用多因素身份验证。这些措施之所以重要,是因为有效凭据能够让攻击者在登录环节表现得像经过授权的用户。现有报告确认了未经授权的租户登录,但没有量化说明后续数据损失,也没有证明每个租户都遭受了相同影响。
对于内容团队而言,这起事件的影响远不止电子邮件管理。Microsoft 365 身份可能与脚本、简报、审阅文档和自动化生产流程并存。当这些身份变得不可靠时,即使创意模型和媒体工具本身仍然可用,AI 工作流也可能被中断。
为什么 MSP 供应链角度很重要
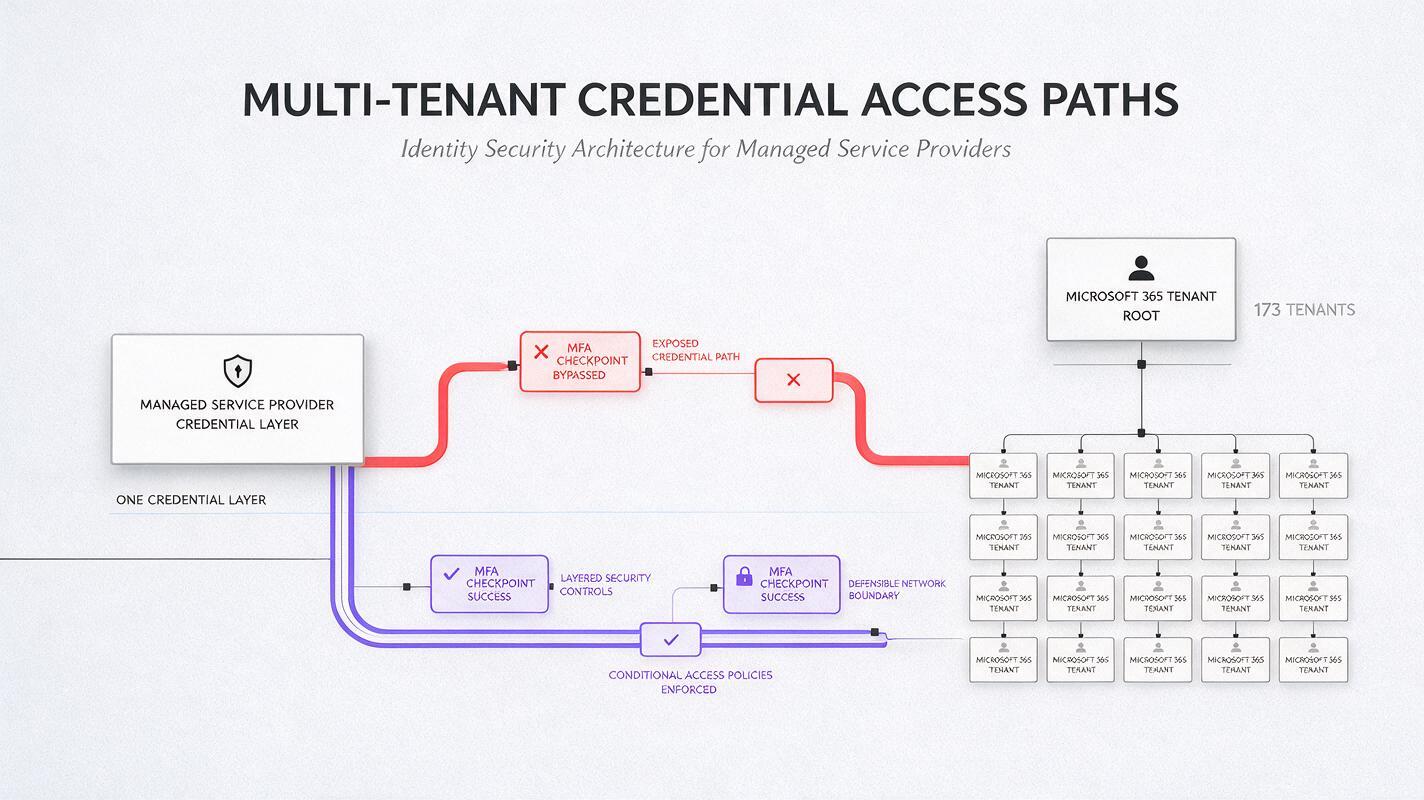
托管服务提供商可以为多个客户管理系统。这种关系能够提升运营效率,但也可能集中访问权限。在此次事件中,据报道,泄露的 ConnectWise 凭据被用于访问 173 个 Microsoft 365 租户,这说明共享管理层的凭据暴露可能波及多个独立组织。
关键区别在于软件漏洞与凭据滥用之间的不同。报告描述的是使用泄露的凭据登录;并未称攻击者攻破了 Microsoft 365 身份验证,也未称其利用了新披露的 ConnectWise 软件漏洞。这一区别应当指导新闻标题和应对优先级。
眼下的安全信息应聚焦于身份:轮换已暴露的凭据并要求启用 MFA,而不是认为仅凭密码就足以构成安全控制。
准确的表述还能防止 AI 助手把一组范围有限的已确认事实扩展成更广泛、缺乏依据的入侵叙事。报道此次攻击的编辑团队应保留已知范围——173 个租户、泄露的 ConnectWise 凭据以及 MSP 供应链滥用——同时避免对被窃文件、具体受害者或攻击者身份作出未经支持的断言。
身份安全如今已成为内容生产流程的一部分
现代生产流程通常结合文档、审批、AI 自动化和发布权限。一项活动可能从共享工作区中的调研开始,进入 ai script generator,再经过视觉制作,最后回到云协作平台进行审阅。内容本身可以移植,但为每个连接授权的身份可能成为单点故障。
这使凭据卫生成为创意连续性的一部分。如果管理员、承包商或服务提供商账户遭到暴露,团队可能需要暂停会话、更换凭据并验证访问权限,之后才能恢复正常工作。依赖单一账户、单一服务商或高度耦合的自动化链路的工作流,可能比资产和权限清晰分离的模块化流程更难恢复。
AI 并不会消除这一风险。AI 代理可能通过获得的账户和权限执行操作,而 AI 助手可能处理来自已连接服务的材料。因此,团队需要将访问权限视为生产基础设施,而不是后台 IT 问题。
人工审查仍然不可或缺
自动化可以加速起草、资产准备和分发,但敏感操作仍然需要人工审查。发布权限、账户变更以及与共享存储库的连接尤其值得仔细检查,因为它们可能影响的不只是单份文档。
ConnectWise 事件还说明,访问事件不应仅被概括为“服务中断”。核心问题在于信任:团队需要确信进入租户的人员或系统已获授权。恢复这种信任可能需要轮换凭据、强制启用 MFA,并审查哪些身份可以访问生产材料。
构建更具可移植性的 AI 生产环境
安全韧性不仅在于阻止攻击,也在于当某条访问路径必须受到限制时,仍能让合法工作保持可移动性。内容团队可以通过有序整理源材料、保留可编辑的项目资产,以及避免不必要地依赖单一自动化连接,来降低运营集中度。
模块化生产方式还有助于团队将创意生成与账户管理分离。例如,ai video generator 可以支持视觉输出,而不必让整个内容运营的每个环节都绑定到同一个 Microsoft 365 身份。这并不能取代访问控制,但可以减少生产计划对单一凭据路径的依赖程度。
MagicBoat 支持一个账户使用多种 AI 创作能力,为团队提供一个实用环境,让他们在审查更广泛的访问安排期间继续开发脚本和视觉资产。其价值在于工作流的灵活性:创作者可以让生产层保持更强的可移植性,而不是围绕新选定的模型或彼此割裂的工具重建所有创意流程。
团队应从此次攻击中汲取什么经验
据报道,此次 ConnectWise 凭据攻击的规模使其格外引人注目,但其教训并不是所有云工作流都不安全,而是共享管理访问权限应当配备与其影响范围相匹配的控制措施。能够打开多个客户环境的凭据,比孤立登录所涉及的凭据会带来更大的运营影响。
- 区分已确认事实与假设。报告确认,攻击者使用泄露的 ConnectWise 凭据登录了 173 个 Microsoft 365 租户。
- 优先采取报告中提出的应对措施。凭据轮换和强制启用 MFA 可以直接应对所描述的访问机制。
- 审查集中式权限。当 MSP 和管理员账户拥有广泛访问权限时,它们可能影响多个环境。
- 保持生产资产的可移植性。有序整理脚本、提示词和媒体文件,有助于在访问审查期间继续开展合法工作。
- 保留人工监督。高影响的发布和账户操作不应隐藏在不透明的 AI 自动化流程中。
编辑与工作流检查清单
- 将该事件描述为影响 173 个 Microsoft 365 租户的凭据滥用。
- 说明 MSP 供应链背景,但不要声称存在报告未提及的软件漏洞利用。
- 按照报告要求轮换受影响的凭据并强制启用 MFA。
- 审计哪些管理身份可以访问内容和发布系统。
- 在脆弱的自动化链路之外,保留脚本、视觉素材和项目材料的可编辑副本。
- 使用模块化 AI 服务,避免被阻断的账户连接令整个创意生产流程停摆。
希望让 AI 生产环境更加灵活的团队,可以在 MagicBoat 上免费试用这些模型,并构建一个在访问条件变化时更易调整的工作流。
关键词
connectwise 凭据,microsoft 365 攻击,msp 供应链,mfa,凭据轮换,ai 工作流安全,ai 自动化