Fireworks AI 网络攻击暴露 Notion AI Insights 数据
Fireworks AI 证实,攻击者在入侵托管其研发机器的云服务提供商后,进入了其开发系统,暴露了账单信息以及部分客户模型资产。Notion 表示,不到 1% 的工作区受到影响,原因是被盗取了 Notion AI Insights 的对话记录,这凸显了互联 AI 工作流面临的安全风险。
文章目录
Fireworks AI 确认发生网络攻击并暴露客户数据
Fireworks AI 证实,在入侵者于 10 月 23 日首先攻破托管其研发机器的云服务提供商后,又于 10 月 24 日进入了 Fireworks 的开发系统。根据该公司于 11 月 12 日公布并由媒体报道的情况,攻击者访问了资源元数据和账单信息,包括地址、发票、付款历史、余额和信用额度使用情况。
对于部分客户,被入侵的材料还包括部分模型权重和数据集。Fireworks 表示,它不存储支付卡号,并称其 Inference 服务、Training SDK 和 Nexus 未受影响。该公司还表示,Inference 默认采用零数据保留策略。
该公司将攻击者描述为以经济利益为动机,并表示对方似乎在寻求转售 LLM 访问令牌,这种活动通常被称为 LLMJacking。这是 Fireworks AI 在两个月内遭遇的第二次入侵。该服务提供商已通知执法部门,并邀请 Palo Alto Networks Unit 42 协助应对。
随后,Notion 确认自己属于受影响的客户之一。不到 1% 的 Notion 工作区受到影响,但这起事件表明,当 AI 助手依赖外部推理服务提供商时,敏感提示词和输出可能会跨越组织边界。对于内容团队而言,这意味着提供商安全性和工作流韧性与输出质量同样重要。
Notion 表示哪些数据被窃取
Notion 表示,被窃取的信息由 Notion AI “Insights” 聊天记录组成,其中包含模型输入和输出。该公司称,大部分材料无法归因到特定用户或工作区,并表示暴露的聊天记录不包含工具调用结果。
这一点限制了据报告的影响范围,但并不意味着提示词数据不重要。模型输入可能包含草稿文案、营销计划、尚未发布的研究、内部指令,或用户粘贴到对话中的凭据。即使无法立即识别请求背后的账户,输出也可能透露项目的发展方向。
Notion 强调,其自身系统并未遭到入侵。此次暴露是通过 Fireworks AI 发生的,后者是 Notion AI Insights 用来提供开放权重模型服务的外部提供商。
Notion 建议任何曾在相关期间将凭据粘贴到 Notion AI 中的人更换这些凭据。这一建议体现了适用于任何 AI 工作流的更广泛安全原则:不应将提示词视为存储密码、API 密钥或其他可重复使用机密信息的安全场所。
Notion 的响应时间线
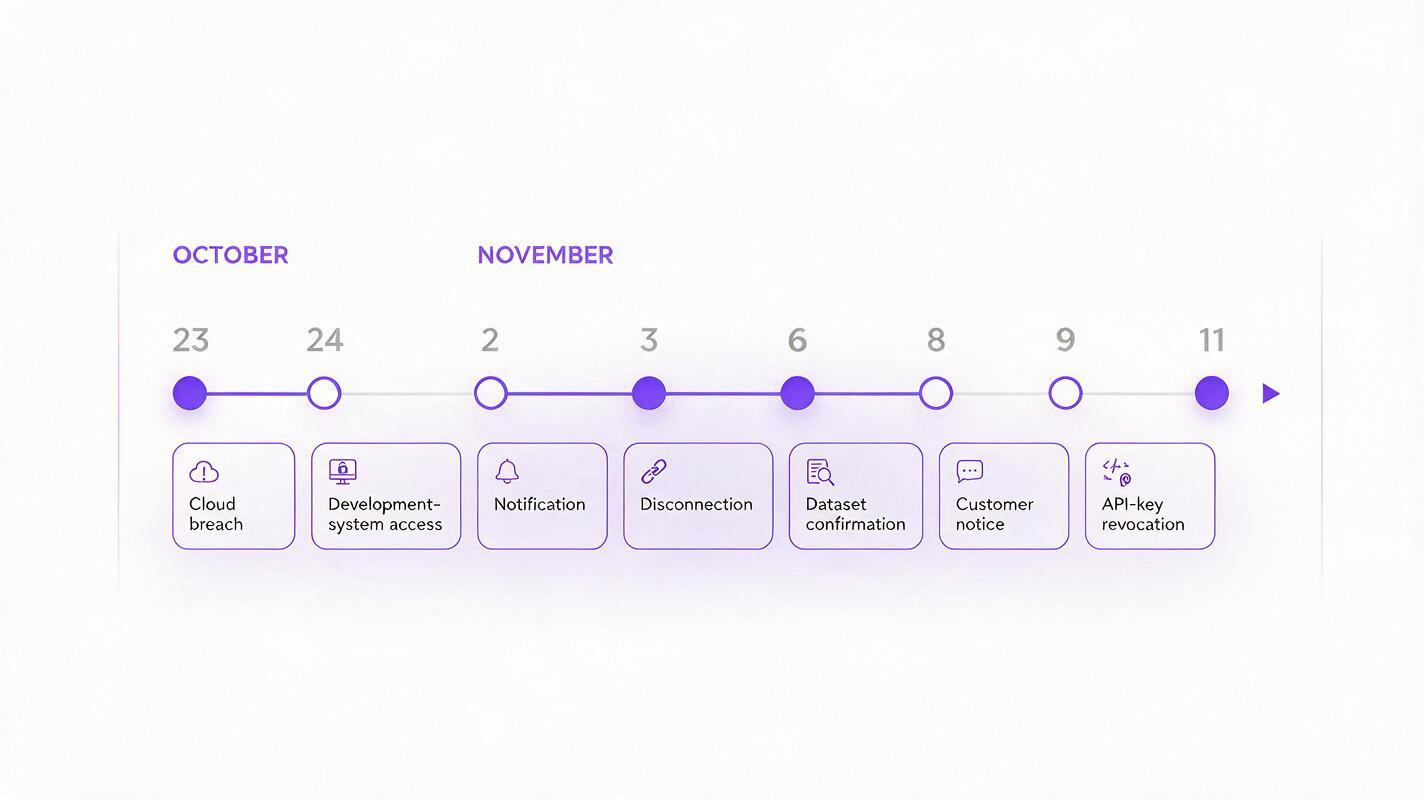
Notion 发布的时间顺序显示,对事件的理解在几天内发生了变化:
| 日期 | 报告的进展 |
|---|---|
| 11 月 2 日 | Fireworks 通知 Notion,并最初将受影响材料描述为合成测试数据。 |
| 11 月 3 日 | Notion 与 Fireworks 断开连接,并删除了相关数据。 |
| 11 月 6 日 | Notion 获悉客户数据可能受到影响。 |
| 11 月 8 日 | 最终暴露的数据集得到确认。 |
| 11 月 9 日 | Notion 通知受影响的客户。 |
| 11 月 11 日 | 暴露的 Notion API 密钥被撤销。 |
Notion 已禁用 Insights,并不再通过 Fireworks 提供开放权重模型。这些决定降低了受影响功能与遭到入侵的提供商之间的即时连接,同时也为两家组织处理此次事件争取了空间。
这一时间线还体现了供应链事件中反复出现的挑战:首次通知可能无法说明最终影响范围。客户可能先收到初步评估、断开某项服务,随后才得知生产数据也已涉入。因此,AI 自动化需要制定应急计划,不能依赖立即获得完整且准确的信息。
为什么 LLMJacking 的影响不止于被盗令牌
访问令牌具有直接的经济价值,因为它们可以启用对付费模型基础设施的未经授权使用。Fireworks 表示,攻击者似乎有意转售这类访问权限,因此成本滥用成为本案的核心担忧。
更广泛的风险在于,一个凭据可能连接 AI 工作流的多个层面。AI 智能体可能向模型发送提示词、检索项目材料、调用外部服务并存储输出。如果凭据或提供商访问权限遭到入侵,由此造成的暴露可能不止涉及单个聊天窗口。
- 账单风险:被盗访问权限可能产生未经授权的模型使用和意外费用。
- 机密性风险:提示词、数据集或模型权重中可能包含专有材料。
- 工作流风险:禁用某个提供商可能中断计划中的生产流程和审批。
- 归因风险:看似无法归因的数据仍可能在文本中包含上下文细节。
- 依赖风险:即使组织自身的系统未被直接入侵,也可能受到影响。
这就是为什么 AI 工作流安全必须覆盖整个提供商链,而不能只关注用户可见的应用程序。某个界面可能仍在正常运行,但其开发环境、云主机或外部推理层可能正接受调查。
这起事件对 AI 内容生产意味着什么
创意团队越来越多地使用 AI 助手来总结研究、起草脚本、生成视觉概念和整理制作笔记。在营销活动或视频发布之前很久,这些任务就可能涉及商业敏感信息。Fireworks AI 网络攻击提醒我们,应将创意上下文与能够授予其他系统访问权限的机密信息分开。
团队还应区分数据保留政策与更广泛的基础设施暴露。Fireworks 表示,其 Inference 服务默认采用零数据保留策略,且 Inference 未受影响,但攻击者仍进入了开发系统并访问了其他类别的信息。保留控制仍然有价值,但它们只是整体安全措施的一部分。
具备韧性的 AI 视频工作流不应将单一提供商作为从创意到最终资产的唯一通道。如果某项服务在事件响应期间被断开,团队仍需要一种切实可行的方式来继续文案起草、视觉开发和制作,而无需重建整个流程。
构建更具韧性的多模型工作流
MagicBoat 为内容团队提供了一个在不同创意能力之间切换的统一空间,而不是将每个项目都绑定到单一的外部模型路径上。团队可以使用 AI 图像生成器开发视觉概念,然后借助 文本生成视频工具继续制作,同时让工作流始终聚焦于交付成果。
这并不意味着可以忽视良好的安全实践。凭据应始终置于提示词之外,访问权限应限制在每个工作流所需的范围内,并且在将敏感源材料提交给任何 AI 服务之前进行审查。多模型环境的实际优势在于运营灵活性:如果可用性、政策或可靠性发生变化,生产流程仍有替代方案。
这种灵活性之所以重要,是因为模型选择不再只取决于输出质量。安全响应、服务连续性、数据处理和提供商依赖关系,越来越多地影响着特定项目应选择哪种工具。对于工作室和营销团队而言,可靠的 AI 自动化既需要丰富的创意能力,也需要在基础设施状况变化时切换路径的能力。
更广泛的智能体控制争议
同一份 11 月 12 日的报道还介绍了 United Airlines 阻止未经授权的第三方个人 AI 智能体通过其平台、旅行社和聚合服务预订或管理航班。United 表示,相关风险包括凭据暴露、非预期购买或里程使用,以及要求乘客在办理登机手续时亲自确认自己没有携带违禁物品。
航空公司的行动与 Fireworks 事件涉及不同的系统,但二者都凸显了同一个边界问题:应允许 AI 智能体访问什么内容,哪些操作必须由人直接控制?随着 AI 工具连接到更多账户和服务,权限已经成为产品设计的一部分,而不再只是隐藏在后台的技术设置。
对于内容运营而言,最安全的做法是只向工具提供当前任务所需的信息。起草一个场景不需要支付凭据。生成视觉概念不需要访问整个文档库。更窄的权限可以降低账户、令牌或提供商遭到入侵时的后果。
要点总结
- Fireworks AI 表示,攻击者于 10 月 23 日入侵其云服务提供商,并于 10 月 24 日进入开发系统。
- 暴露的信息包括资源元数据、账单数据,以及部分客户的模型权重和数据集子集。
- Fireworks 表示未存储支付卡号,且 Inference、Training SDK 和 Nexus 未受影响。
- Notion 表示,不到 1% 的工作区因 Notion AI Insights 的输入和输出被盗而受到影响。
- Notion 已与 Fireworks 断开连接、禁用 Insights、停止通过该提供商提供开放权重模型,并撤销暴露的 API 密钥。
- 创意团队应避免将凭据放入提示词,并为关键模型依赖准备替代方案。
- 如需探索灵活的内容生产环境,免费试用这些模型。
关键词
fireworks ai 网络攻击, notion ai insights, llmjacking, ai 工作流安全, ai 智能体, ai 自动化, ai 助手, ai 视频工作流