Gitea 28.2 修复 9 个安全漏洞,包括可远程利用的漏洞
Gitea 28.2 已发布,修复了 9 个安全漏洞,其中包括多个可远程利用的漏洞,这些漏洞可能使自托管实例面临风险。对于使用 Gitea 进行代码协作的团队(包括构建 AI agent 和自动化内容工作流的团队)而言,此次更新至关重要。对于 AI 内容创作者来说,此次补丁凸显了管理相互割裂的自托管工具所带来的安全风险,以及统一托管式 AI 平台的价值。
文章目录
Gitea 28.2 更新涵盖的内容
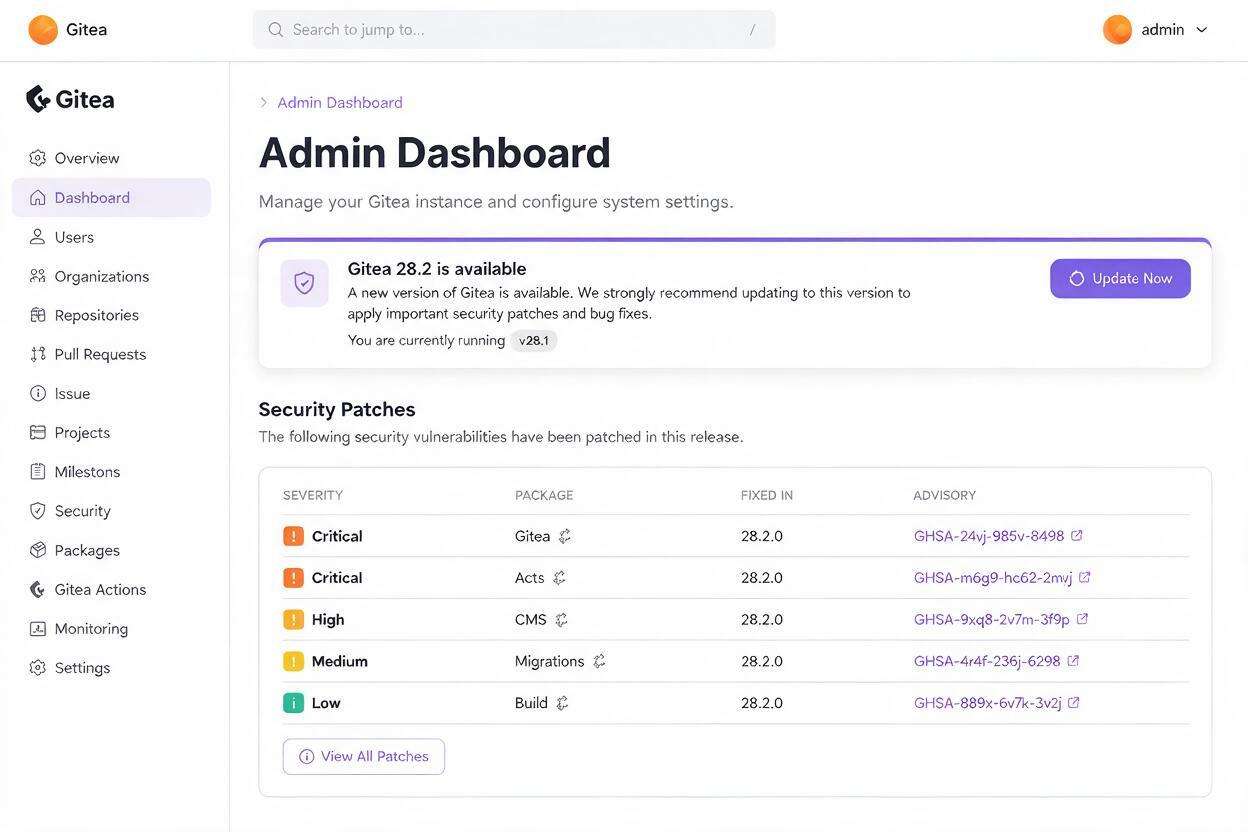
Gitea 28.2 版本已发布,修复了这一自托管 Git 协作平台中的 9 个安全漏洞,其中包括多个可远程利用的漏洞。此次更新于 2026 年 10 月 18 日公布,修复的问题可能导致攻击者在易受攻击的实例上未经授权访问、窃取数据或执行代码。
Gitea 是广泛使用的开源平台,可用于代码托管、版本控制、CI/CD 流水线管理和团队协作,受到小型团队和大型组织的采用,支持本地部署或云端部署的开发工作流。对于运行面向互联网的 Gitea 实例的团队而言,这些可远程利用的漏洞尤其令人担忧,因为攻击者可能无需事先获得服务器的本地访问权限即可利用这些漏洞。
虽然各个漏洞的完整细节正在按照负责任披露原则逐步公开,以便用户及时打补丁,但 Gitea 团队已将这些修复归类为所有运行自托管实例的组织都必须优先处理的事项,尤其是那些具有公开访问权限或包含敏感代码仓库的实例。
哪些未打补丁的 Gitea 实例面临的风险最高
风险最高的是运行过时 Gitea 版本且可通过公共互联网访问的团队,尤其是那些存储专有代码、敏感项目数据或关联服务访问凭据的团队。这其中包括越来越多使用自托管 Gitea 实例来管理 ai video generator 流水线脚本、AI agent 代码、提示词库和自动化内容生产工作流的 AI 开发团队和内容创作者。
对于构建自定义 ai automation 工具的创作者而言,代码仓库遭到入侵可能会暴露专有的提示词工程技术、自定义模型微调代码以及构成其生产流程核心的内容排期逻辑。在某些情况下,遭到入侵的仓库还可能让攻击者获取与创作者工作流中其他工具关联的 API 密钥或服务凭据,从而扩大安全事件的影响范围。
小型团队和独立创作者往往会受到这类漏洞更严重的影响,因为他们可能没有专门的安全人员来监控补丁并定期维护自托管基础设施。
对 AI 内容和 agent 工作流的影响
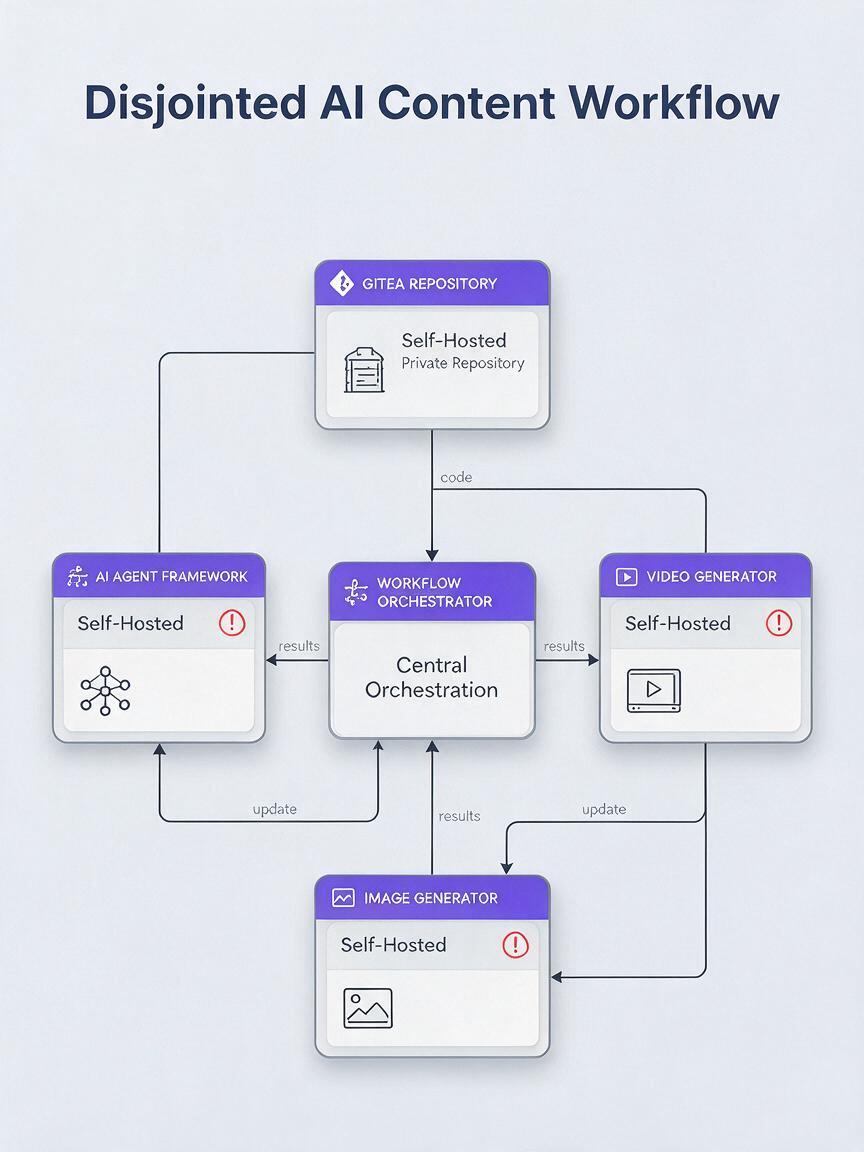
Gitea 28.2 安全更新凸显了现代 AI 内容创作中一个经常被忽视的风险:支撑 ai workflow automation 的底层工具链安全。许多创作者使用自托管代码仓库、开源 agent 框架和第三方 AI API 组合构建自定义工作流,并认为自托管比托管式平台更安全。
实际上,相互割裂的自托管工具链会形成多个攻击面,而每个攻击面都需要定期打补丁、管理访问控制并进行安全监控。代码仓库等核心工具中的单个未修复漏洞,就可能危及整个内容生产流水线,从脚本编写到最终素材导出均无法幸免。
对于构建或部署用于内容创作的 ai agent 工具的团队而言,风险甚至更高:遭到入侵的代码仓库可能允许攻击者修改 agent 的行为、将恶意逻辑植入自动化脚本,或窃取用于微调自定义模型的训练数据。
托管式 AI 平台如何降低安全管理负担
对于专注于内容创作而非基础设施安全管理的创作者来说,统一的托管式 AI 平台能够在提供强大 AI 工具的同时降低风险。MagicBoat 负责处理底层基础设施维护、安全补丁和访问控制,因此创作者无需监控自托管工具中的漏洞,也不必花费数小时在相互割裂的服务之间逐一应用补丁。
MagicBoat 将完整的 AI 内容工具套件集成在一起,从 ai image generator 功能到视频制作和脚本编写工具,全部运行在单一的安全环境中。这样便无需管理多个自托管服务,也无需在第三方工具之间共享敏感凭据,从而降低内容工作流的整体攻击面。
创作者可以构建和迭代内容项目,而不必担心服务器安全、补丁管理或工具链漏洞披露,将时间从基础设施维护转移到创意工作上。
要点总结
- 立即将所有自托管 Gitea 实例更新至 28.2 版本,以修复 9 个安全漏洞,其中包括多个可远程利用的漏洞。
- 在可能的情况下限制 Gitea 实例的公开访问,并为所有用户账户启用多因素身份验证等强身份验证措施。
- 定期审查 AI 内容工作流工具链中是否存在未修复的漏洞,尤其是在依赖多个自托管开源工具的情况下。
- 考虑使用统一的托管式 AI 平台,以降低安全管理负担并尽量减少内容生产的攻击面。
- 免费试用这些模型,探索安全且集成化的 AI 内容工作流平台。
关键词
gitea 28.2,安全漏洞,ai workflow,ai agent,代码仓库安全,ai automation,可远程利用的漏洞