Gitea 28.2 发布,修复 9 个安全漏洞
Gitea 28.2 于 10 月 18 日发布,修复了九个安全漏洞,其中包括多个可远程利用的问题。此次发布凸显了这样一个事实:将代码仓库连接到 AI 智能体和内容生产系统的团队,需要安全的基础设施、受控的访问权限以及可移植的创意工作流。
文章目录
Gitea 28.2 修复九个安全漏洞
Gitea 28.2 于 10 月 18 日发布,修复了九个安全漏洞。其中几个已修复的问题被确定为可远程利用,这使得此次发布对于向网络开放开发服务,或将代码仓库与其他系统连接的组织而言尤为重要。
此次发布的核心信息在于其安全修复范围:Gitea 的一次更新解决了九个漏洞,而不仅仅是例行维护变更。多个可远程利用问题的存在,为管理员提供了明确理由,将新版本视为一次安全更新,并相应审查现有部署。
对于内容团队而言,其影响超越了传统软件开发的范畴。代码仓库可能位于一个ai 工作流之后,用于存储脚本、配置文件、提示词库,以及由 ai agent 或 ai assistant 使用的制作记录。因此,这一层面的安全问题可能影响更广泛创意流程的可靠性。
Gitea 28.2 提醒我们,创意 AI 的可靠性不仅取决于模型本身,也取决于围绕模型的基础设施。
为什么可远程利用的问题需要引起重视
可远程利用的漏洞可能通过网络访问进行攻击,而不需要有人与受影响的机器进行物理交互。源材料并未对九个问题赋予完全相同的行为或严重程度,但明确指出其中几个可远程利用。这一区别使暴露面和访问控制成为响应措施中的重要组成部分。
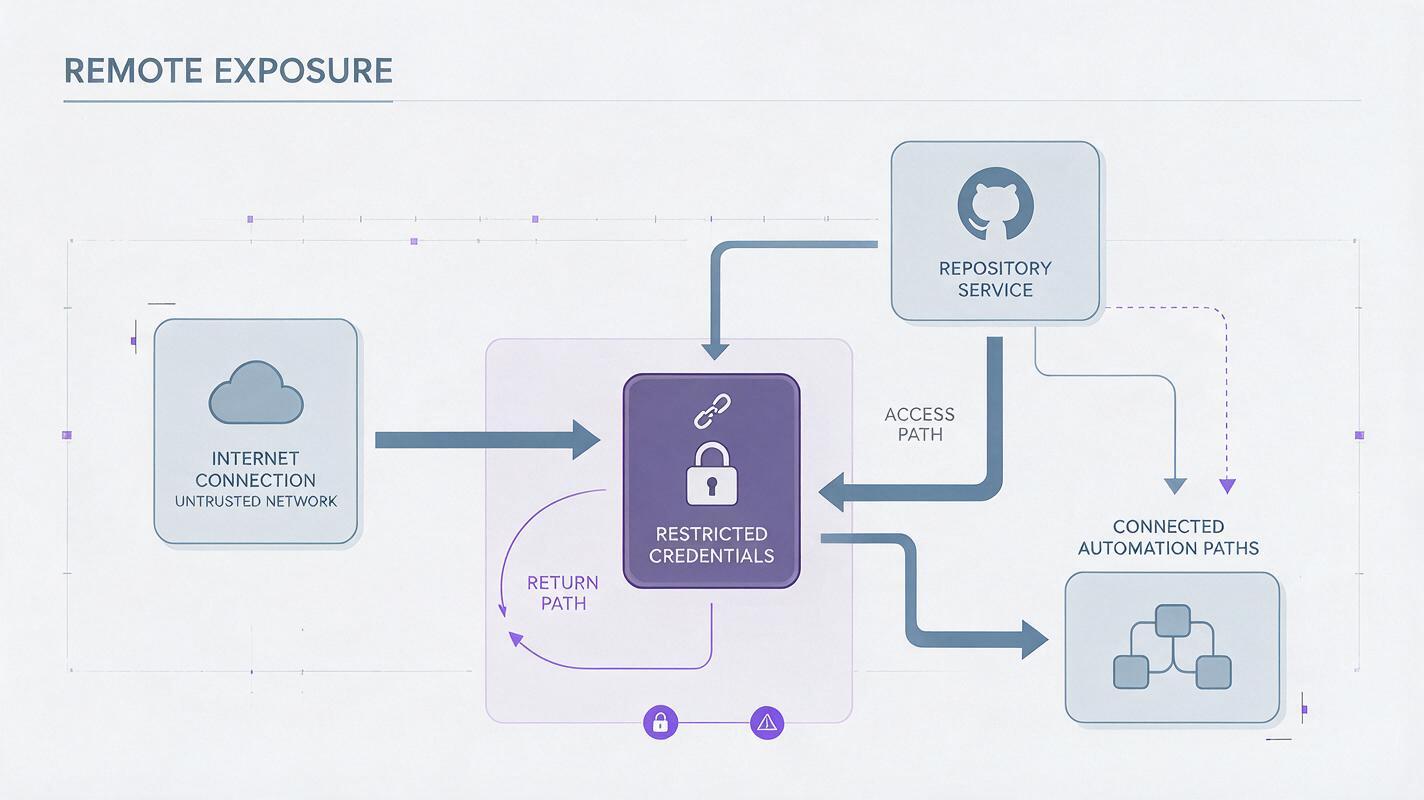
团队首先应确认其环境中是否存在 Gitea,以及受影响的部署是否可从公共网络或内部网络访问。他们还应确定哪些内容依赖于该服务,包括自动化任务、连接的服务,以及任何从代码仓库读取或写入内容的 ai 自动化流程。
此次发布还说明了为什么应结合具体环境来理解安全更新。代码仓库中存储的可能不只是源代码。根据团队的工作方式,它还可能包含:
- 提示词模板和可复用的创意指令
- 在工具之间传输文本、图像或视频素材的脚本
- ai agent 或 ai assistant 的配置文件
- 编辑记录、项目笔记和审批历史
- 支持 ai 视频工作流的自动化逻辑
这些示例并未改变 Gitea 28.2 所修复的问题,但它们说明了:当技术系统与创意系统融合时,代码仓库安全可能会转变为内容运营安全。
代码仓库安全是 AI 工作流安全的一部分
现代 AI 生产通常涉及多个相互连接的组件。模型可能生成草稿,自动化流程可能获取参考资料,代码仓库可能保存配置,发布系统则可能交付结果。任何一个连接组件存在弱点,都可能破坏整个工作流的完整性。
当 ai agent 被允许执行操作,而不只是返回文本时,这一点尤其重要。模型、代码仓库和自动化服务之间的连接应进行严格限定。对于敏感变更,人工审批仍然很有价值,同时访问权限应限制在每项任务实际需要的范围内。
Gitea 28.2 本身并未规定每个组织应如何设计这些控制措施。不过,其中的九项修复及时提醒团队检查依赖关系,并确认自动化流程是否积累了超出预期的权限。
| 工作流领域 | 安全问题 | 创意连续性关注点 |
|---|---|---|
| 代码仓库访问 | 哪些人员和连接的服务可以访问它? | 未经授权的更改可能会扰乱共享的制作素材。 |
| 自动化凭据 | 凭据是否仅限于执行必要操作? | 过于宽泛的访问权限可能扩大受损连接的影响。 |
| 提示词和配置文件 | 重要修订是否被记录并经过审查? | 当创意行为发生变化时,团队需要可靠的参考依据。 |
| 发布连接 | 敏感输出或配置变更是否经过人工审批? | 即使生产流程已自动化,编辑控制仍应保持清晰。 |
在安全更新期间保护创意连续性
安全维护可能影响正在进行的生产,因此团队需要了解哪些创意流程依赖于正在更新的服务。一份简明的依赖记录可以列出连接的自动化流程、负责人,以及必须保持可用的制作素材。
可移植的项目上下文同样有用。提示词、脚本、视觉参考资料和审批备注不应只存在于某个自动化连接中。保留整理好的副本,可以在代码仓库、集成或模型暂时不可用时,更轻松地保护工作成果。
围绕 Gitea 28.2 发布进行的实际审查可以包括:
- 确认已部署的 Gitea 版本
- 审查网络暴露面和连接的服务
- 检查自动化流程使用的凭据
- 保存当前的提示词、脚本和配置记录
- 维护后测试必要的生产连接
- 对敏感变更和最终发布保留人工审批
这种方法将安全视为运营质量的一部分。目标不仅是让服务持续运行,还要保留可信的输入、可追溯的变更和一致的输出。
MagicBoat 如何融入具有韧性的生产环境
Gitea 28.2 关注的是代码仓库安全,而 MagicBoat 负责创意生产层。明确区分这些职责,可以让 AI 环境更易于理解和管理:保护存放代码和配置的系统,然后使用专注的平台生成和优化内容。
例如,团队可以保留一份经过批准的项目简报,并使用ai image generator功能探索视觉方向,而不必将每项创意活动都嵌入代码仓库自动化流程。随着项目从静态概念转向动态内容,同一份源材料还可以支持ai video generation。
这种分离也能减少对单一脆弱连接的依赖。如果维护工作影响技术环境中的某一部分,有条理的创意上下文仍可用于持续工作。单账号、多模型平台可以支持这种连续性,同时让团队继续掌控项目简报、参考资料和发布决策。
Gitea 28.2 发布传递出的信号
Gitea 28.2 值得关注,是因为它修复了九个安全漏洞,其中几个被描述为可远程利用。这一组合使该版本明确属于管理员和工作流负责人应当认真检查、而不是忽视的更新。
对于 AI 内容运营而言,更大的启示是:模型输出只是可靠性的一部分。代码仓库、凭据、集成和审批实践都会影响 ai 工作流能否保持安全可靠。强大的创意系统应将实用的自动化与持续维护的基础设施及清晰的人工权限结合起来。
完成技术基础审查后,团队可以免费试用这些模型,并在 MagicBoat 中构建更加灵活的生产工作流。
最终检查清单
- 识别:确认是否使用 Gitea,以及已部署的版本。
- 审查:检查网络暴露面、集成和自动化凭据。
- 保留:保存提示词、脚本和已批准创意上下文的可移植副本。
- 验证:维护后测试关键生产连接。
- 控制:对敏感变更和发布保留人工审查。
- 多样化:保持创意层的灵活性,不要将每项任务都绑定到单一集成上。
关键词
gitea 28.2, gitea 安全, 安全漏洞, 可远程利用的问题, ai agent, ai 工作流, ai 自动化