Gitea 28.2 发布,修复 9 个安全漏洞
Gitea 28.2 于 10 月 18 日发布,修复了 9 个安全漏洞,其中多个漏洞被描述为可远程利用。此次发布凸显了安全的开发基础设施、谨慎的验证流程以及可移植的 AI 生产工作流对于快速发布内容的团队的重要性。
文章目录
Gitea 28.2 修复 9 个安全漏洞
Gitea 28.2 已发布,修复了 9 个安全漏洞,其中包括多个被描述为可远程利用的问题。
这次以安全为重点的发布于 10 月 18 日公布。其核心事实包括版本号、修复的漏洞总数为 9 个,以及其中多个漏洞可能被远程利用的警告。这一组合使此次更新对于将 Gitea 作为开发基础设施一部分的组织具有重要意义。
现有报告并未说明所有受影响的组件、为每个漏洞分配单独的严重性评级,也未描述漏洞利用方法。不应对这些细节进行推断。可以明确的是,Gitea 28.2 是一次具有重要影响的维护版本,而不是例行的功能公告:它直接修复了多个安全弱点,其中一些可能无需本地访问即可触达。
对于内容团队而言,这一事件的影响超出了软件管理范畴。源代码仓库可能存放脚本、提示词、配置文件、发布模板和自动化逻辑。因此,即使创意模型本身仍可用,影响这些基础设施的安全事件也可能中断 AI 工作流。
为什么远程可利用性会改变风险讨论
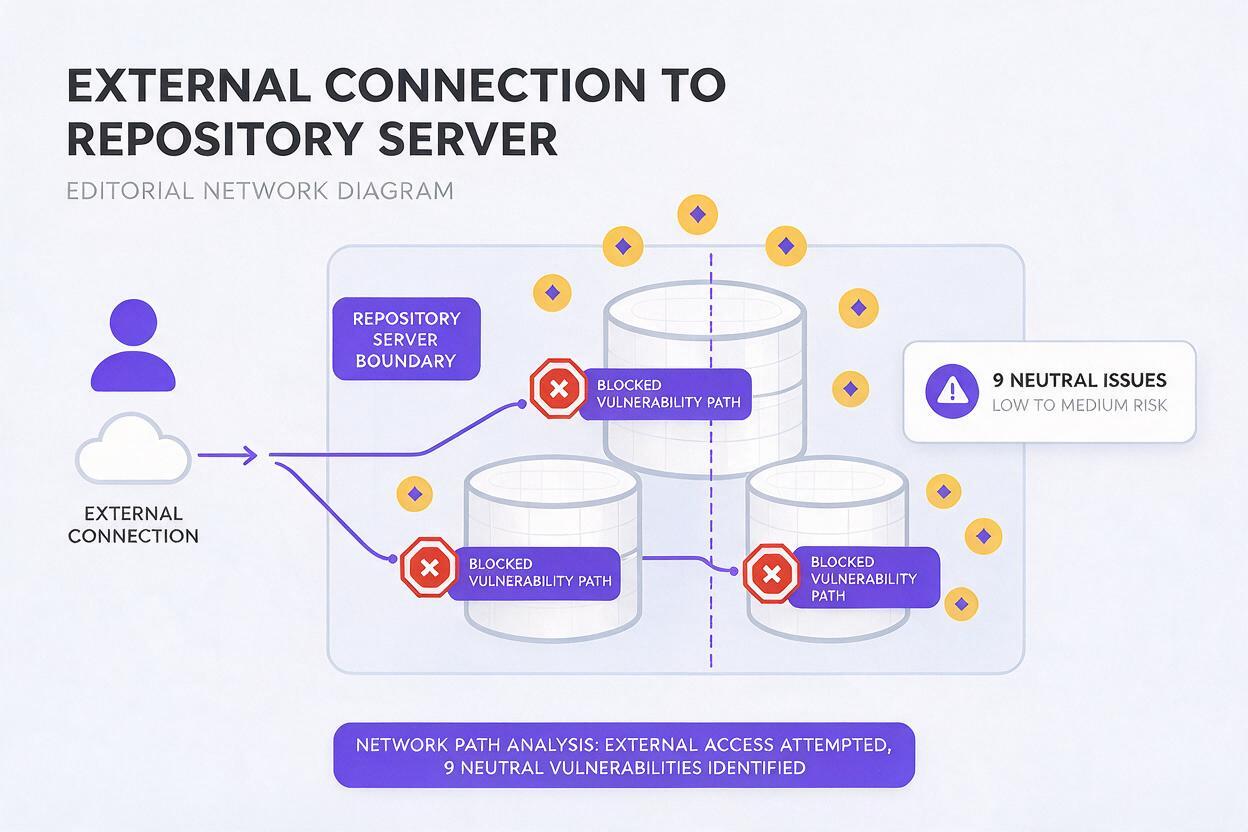
被描述为可远程利用的漏洞值得关注,因为攻击者可能不需要物理访问设备。报告称,9 个问题中有多个属于这一类别,但报告没有提供足够信息来说明它们各自的攻击路径。
团队评估运营紧迫性时,这一区别十分重要。本地限制型缺陷与可远程触达的弱点不一定会造成相同程度的暴露。在判断自身环境之前,管理员仍需要经过验证的版本信息以及受影响系统清单。
负责任的结论应当简明但重要:Gitea 28.2 修复了 9 个漏洞,其中多个可远程利用,使用 Gitea 的团队应根据自身部署情况评估此次发布。
这也提醒我们,软件版本报道需要保持准确。“修复 9 个漏洞”并不意味着已确认发生了 9 起攻击,“可远程利用”也不代表每个安装实例都已遭到入侵。将修复事实与未经支持的事件声明区分开来,才能产出更有价值的安全报道。
开发基础设施是内容供应链的一部分
现代发布流程依赖的不只是文档编辑器。团队可能会在软件项目中存储可复用提示词、营销文案、脚本、素材元数据和自动化配置。代码仓库还可以支持 AI 助手或 ai agent,在规划、制作和发布系统之间传递经过批准的素材。
这使得仓库安全成为内容供应链的一部分。如果开发平台在维护或事件响应期间不可用,影响可能波及编辑日历、视频制作和分发自动化。创意工作本身可能完好无损,但负责协调这些工作的系统会变得更难使用。
具备韧性的运营方式会将持久的创意输入与单一部署分离。团队可以维护重要简报和模板的受控副本,记录哪些自动化依赖仓库访问,并区分源素材与生成素材。这些做法不能替代 Gitea 28.2 中的安全修复;但在管理员处理平台维护时,它们可以降低工作流的脆弱性。
| 运营领域 | 潜在依赖 | 连续性重点 |
|---|---|---|
| 编辑规划 | 简报和可复用提示词 | 维持对已批准源素材的受控访问 |
| AI 自动化 | 脚本和配置文件 | 记录依赖关系和人工审批节点 |
| 视频制作 | 分镜脚本和素材元数据 | 确保制作输入可移植 |
| 发布 | 模板和集成逻辑 | 保留经过审核的人工备用方案 |
此次发布对 AI 制作团队意味着什么
Gitea 28.2 的消息说明了一个重要区别:模型可用性与基础设施可用性是两回事。团队可能仍能访问生成式 AI,却暂时无法使用用于协调 ai video 工作流的仓库脚本或配置。
创意运营如果将模型、源代码管理和发布工具视为相互连接但可以替换的层级,就能从中受益。提示词应当脱离单一自动化流程后仍易于理解。分镜脚本应支持导出。生成的媒体不应只存在于短暂的处理流程中。人工审核人员应当清楚已批准版本的存储位置。
在进行安全更新期间,这种模块化方式可以让创意工作继续进行,而不必绕过管理控制。团队可以继续开发文案、图像和视频概念,同时由仓库负责人评估 Gitea 28.2,并执行组织既定的变更管理流程。
MagicBoat 通过将创意能力整合到一个账户中,支持这种可移植的制作方式。团队可以从 ai script generator 转到 ai video generator,而不必将自托管仓库作为创意工作唯一的起点。
报道安全发布时,准确性至关重要
快速发展的安全新闻尤其容易被夸大。在本例中,已知事实支持一个直接的标题:Gitea 28.2 修复了 9 个漏洞,其中多个可远程利用。但这些事实并不支持有关攻击者身份、正在进行的攻击、受影响组织或数据被盗的说法。
使用 AI 自动化的编辑团队应在每种输出格式中保持这些边界。一篇简短的社交媒体帖子、旁白脚本和视觉卡片都应保留相同的核心事实。如果后续报道补充了技术细节,内容就可以在不与早期更具推测性的版本相矛盾的情况下进行修订。
简洁的事实控制提示词可以帮助审核人员让生成文案保持在证据范围内:
仅使用以下已确认事实,撰写一份安全版本简报:
Gitea 28.2 于 10 月 18 日发布。
它修复了 9 个安全漏洞。
其中多个漏洞可远程利用。
不要推断攻击、受害者、严重性评级或受影响的组件。
这种约束对起草内容很有帮助,但发布前人工审核仍不可或缺。应检查安全表述是否包含未经支持的确定性,尤其是在某个措辞可能将维护事件变成未经证实的入侵声明时。
在不忽视平台安全的情况下进行可移植创作
多模型创意平台不能替代仓库打补丁、访问控制或基础设施监督。它的价值在于保障创意层的连续性。当开发服务需要处理安全事项时,团队可以继续完善已批准的概念和素材,而不削弱受影响系统周围的控制措施。
这种分离有助于组织避免两种无益的极端做法:因为某个基础设施组件需要维护,就停止所有创意活动;或者因为制作期限临近,就忽视安全版本发布。当职责和依赖关系清晰时,安全运营和高效的内容工作可以并行推进。
因此,Gitea 28.2 既是一次软件安全更新,也是一个有用的运营信号。包括多个可远程利用问题在内的 9 个已修复漏洞,足以成为 Gitea 用户认真评估此次发布的理由。这些漏洞也提醒我们,应构建能够承受维护工作、同时不失去创意动力的内容系统。
关键要点
- Gitea 28.2 于 10 月 18 日发布,是一次以安全为重点的版本发布。
- 此次发布修复了 9 个安全漏洞。
- 修复的漏洞中有多个被描述为可远程利用。
- 报告并未证明存在正在进行的攻击、明确的受害者或具体受影响的组件。
- 当仓库存储提示词、脚本和自动化配置时,它们可能成为 AI 内容供应链的一部分。
- 可移植的创意输入可以在管理员处理基础设施安全问题时减少中断。
让创意工作流持续运转
在技术团队保护后端系统的同时,在灵活的环境中构建脚本、视觉素材和可直接投入制作的创意概念。探索 MagicBoat,免费试用这些模型。
关键词
gitea 28.2, gitea 安全, 安全漏洞, 可远程利用, ai 工作流, ai 自动化, ai 视频工作流