Gitea 28.2 发布,修复 9 个安全漏洞
Gitea 28.2 于 10 月 18 日发布,修复了 9 个安全漏洞,其中包括多个可被远程利用的问题。此次发布及时提醒我们,AI 内容运营依赖于生产工作流中每一个相连平台的安全性与可靠性。
文章目录
Gitea 28.2 修复九个安全漏洞
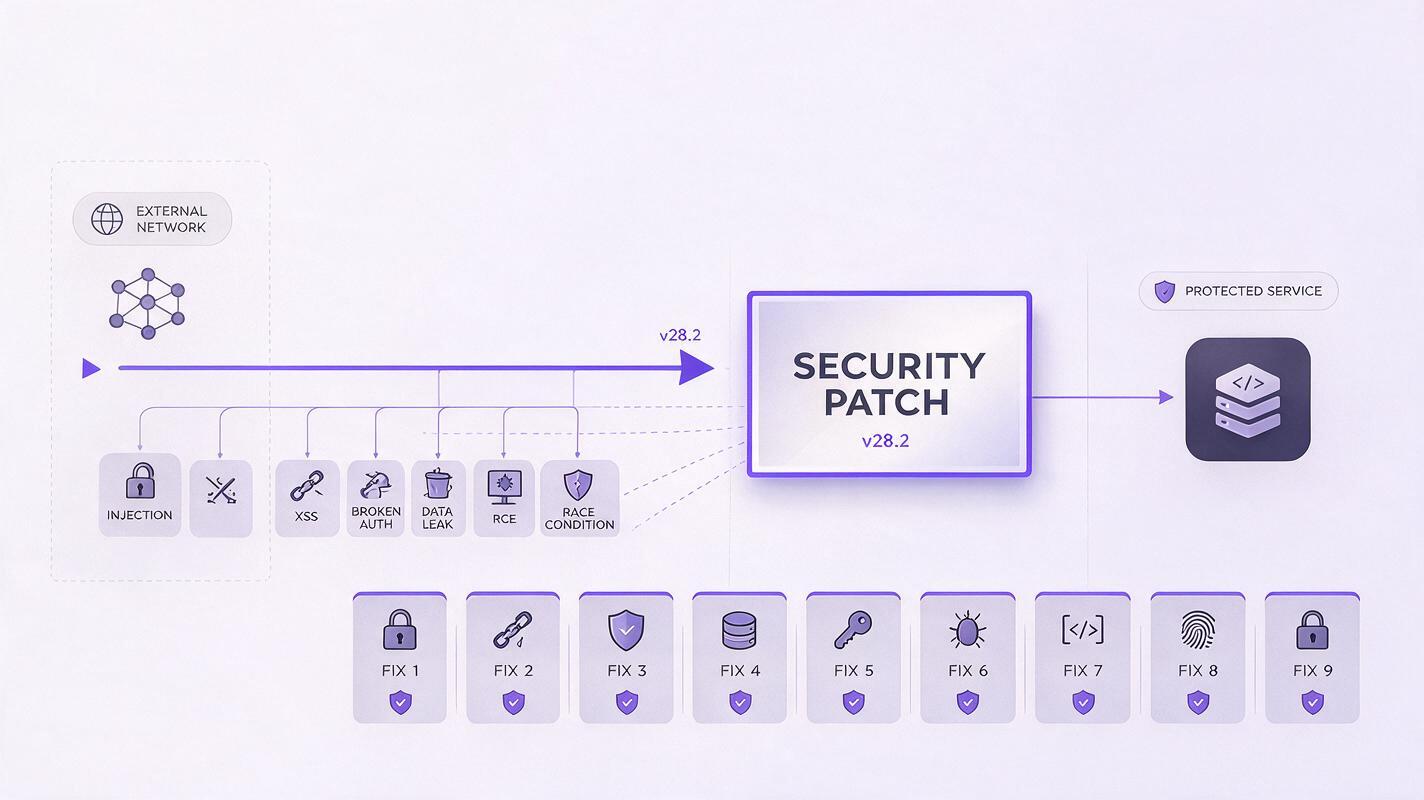
Gitea 28.2 于 10 月 18 日发布,修复了 9 个安全漏洞,其中包括多个被描述为可远程利用的问题。这一组合意味着它并非普通的维护版本:远程利用可能让攻击者无需直接接触受影响系统,就能使部署面临风险。
目前公开的信息并未提供各个漏洞的具体标识符、严重性评分或利用细节,因此不应对这些具体内容进行推断。可以确认的是,新的 Gitea 版本修复了 9 个漏洞,且其中多个问题属于可远程利用的类别。
对于制作 AI 辅助媒体内容的团队而言,其影响并不局限于软件开发。AI 工作流可能会跨多个服务连接脚本、提示词、自动化文件、制作笔记和发布素材。因此,整个运营流程的可靠性部分取决于每个相连平台的安全性。
创意流程的可靠程度,取决于存储其指令、文件和自动化逻辑的系统。
为什么可远程利用的问题值得及时关注
可远程利用是 Gitea 28.2 公告中最值得关注的表述。这意味着,多个已修复的漏洞可能通过网络发起攻击,而不只是在具备本地访问权限的情况下才能被利用。
现有报告并未表示每个 Gitea 安装实例都已遭到入侵,也没有证明全部 9 个漏洞都曾被主动利用。基于证据可以得出的结论更为有限:Gitea 28.2 包含 9 项安全修复,其中数项针对可远程利用的弱点。
在传播安全新闻时,这一区分十分重要。把补丁夸大为已确认的数据泄露可能造成不必要的恐慌,而淡化可远程利用的漏洞则可能导致团队响应迟缓。负责任的报道应当明确区分已记录的漏洞、可用的修复方案,以及漏洞被主动利用的证据。
| 已确认的信息 | 报告未证实的信息 |
|---|---|
| Gitea 28.2 已发布 | 每个部署实例都以相同方式受到影响 |
| 该版本修复了 9 个安全漏洞 | 各漏洞的严重性评分或漏洞标识符 |
| 其中多个问题可被远程利用 | 全部 9 个问题都允许远程利用 |
| 这些修复已包含在 28.2 版本中 | 某个特定组织已经遭到入侵 |
这一版本对 AI 内容运营意味着什么
现代内容制作通常不只涉及一个 AI 助手。团队可能会在制作视觉和音频素材的同时,维护可复用提示词、脚本、配置文件、编辑模板和自动化指令。如果这条链路中的任何平台变得不可靠,影响就可能扩散到更广泛的制作计划中。
当 ai agent 或 ai automation 流程能够与存储的项目材料交互时,这一点尤为重要。自动化可以提升速度,但也会增加团队需要理解和管理的连接数量。因此,安全的工作流既需要强大的创作工具,也需要对周边基础设施进行严格控制。
Gitea 28.2 也说明,平台维护应当纳入生产规划,而不是被视为独立的技术问题。补丁审查、访问权限审查和连续性规划,都会影响一个项目能否在避免不必要中断的情况下,从创意推进到最终素材。
将已确认事实与生产假设分开
创意团队经常会将突发科技新闻制作成社交媒体帖子、视频或解说内容。最安全的编辑方式,是在撰写故事前只记录经过验证的说法。对于此次发布,事实简报可以保持简洁:
版本:Gitea 28.2
安全修复:9 个漏洞
远程风险:多个问题被描述为可远程利用
未经确认:严重性评分、漏洞标识符及受影响组织
这种简洁的来源简报可以减少 AI 助手将不完整报告转换为无依据技术细节的空间。同时,它也能让审核更加容易,因为每一条表述都可以与原始材料进行对照。
构建更具韧性的 AI 工作流
Gitea 的新闻凸显了两种韧性。第一种是基础设施韧性:团队需要及时更新相连系统,并审查可能影响生产的安全版本。第二种是创作韧性:团队应避免让全部产出依赖于单一模型、单台本地设备或一条脆弱的工具链。
MagicBoat 通过将多种创作能力整合到一个账户中,为这一等式中的创作部分提供支持。制作团队可以从规划进入 ai script generator,然后使用 ai video generator 开发视觉素材,而无需为每个阶段单独构建集成。
这并不能取代对外部系统进行安全维护,但确实可以减少不必要的工作流碎片化,让创作者能够更清晰地管理项目中的内容生成环节。更少的割裂式生产路径,有助于团队了解素材在哪里创建、审核和交接。
不要将敏感运营细节放入提示词
注重安全的内容制作还要求谨慎处理输入信息。用于脚本、摘要或视觉概念的提示词不应包含凭据、私有访问详情,或从运营系统中复制的机密信息。AI 视频工作流通常不需要这些信息,也能生成有用的结果。
团队可以改为提供边界明确的创意背景:受众、格式、语气、已验证事实和所需输出。这样既能让 AI 专注于沟通任务,也能限制无关运营材料进入创作流程。
将安全新闻转化为准确的视觉内容
如果不想使用具有误导性的画面,安全版本可能很难进行视觉呈现。由于报告涉及已修复的漏洞,而不是针对某个具名组织的已确认攻击,因此视觉内容应聚焦于维护、版本验证和工作流依赖,而不是虚构的入侵界面或夸张的攻击者场景。
一段简短的新闻视频可以先介绍已确认的事实,解释为什么可远程利用的问题会受到关注,然后将平台维护与更广泛的生产可靠性联系起来。故事不应擅自赋予未经记录的严重性等级,也不应声称数据已被窃取。
同样的原则也适用于标题和缩略图。“Gitea 28.2 修复九个漏洞”这一说法有事实支持。根据所提供的事实,声称 Gitea 遭遇大规模入侵则没有依据。
平台变更期间,多模型访问为何重要
安全补丁、服务变更和模型可用性都可能影响生产进度。当 AI 工作流中的某个环节不可用,或不适合某种特定格式时,稳定的多模型环境可以为创作者提供更大的灵活性。它还允许团队评估输出,而无需围绕另一组彼此割裂的工具重建整个项目。
MagicBoat 提供了一个实用环境,用于开发脚本、图像和视频素材,同时保持创作流程的连贯性。面对快速变化的科技新闻,团队可以免费试用这些模型,并选择适合当前交付内容的能力。
从 Gitea 28.2 的事件中得到的启示,并不是每个创意团队都必须变成安全实验室,而是内容运营与技术可靠性如今已紧密相连。经过验证的报道、得到维护的平台和灵活的创作工具,都有助于构建一种既能持续发布、又不牺牲准确性的工作流。
最终检查清单
- 记录已确认的版本事实:Gitea 28.2 修复了 9 个漏洞,其中包括多个可远程利用的问题。
- 避免无依据的说法:不要虚构严重性评分、漏洞标识符、受影响组织或已确认的入侵事件。
- 审查相连系统:明确脚本、提示词、模板和自动化文件的存储位置。
- 不要将机密放入创意提示词:仅提供预期输出所需的背景信息。
- 制定连续性计划:使用灵活的创作环境,而不是依赖单一脆弱的生产路径。
- 让视觉内容符合证据:呈现维护和工作流风险,而不是未经证实的网络攻击。
关键词
gitea 28.2, gitea 安全, 安全漏洞, 远程利用, ai 工作流, ai 自动化, ai 内容创作