Apple 揭晓 macOS 27.3 的 AI 代理磁盘访问安全控制
2026 年 11 月 16 日,Apple 详细介绍了 macOS 27.3 中的新安全控制,旨在规范 AI 代理对 Mac 系统功能和用户数据的访问,包括拆分权限设置、逐次访问提示,以及用于跨应用控制的透明度指示器。此次更新是在 Meta 的 Muse 应用和第三方 ChatGPT Mac 应用引发广泛关注的事件之后推出的,这些事件引发了人们对 AI 代理不受监管地访问数据的担忧。对于 AI 内容创作者而言,这些变化可以更精细地控制 AI 工具权限;而 MagicBoat 等基于 Web 的平台则提供了一种安全替代方案,无需授予广泛的系统访问权限。
文章目录
Apple 宣布了哪些 macOS 27.3 AI 代理安全功能
2026 年 11 月 16 日,Apple 宣布将在 macOS 27.3 中推出一系列新的安全控制,专门应对 AI 代理在 Mac 设备上请求过多系统权限日益严重的风险。这项更新针对现代 AI 助手应用面临的一个常见痛点:许多应用要正常运行,就要求完整的磁盘访问权限和广泛的系统控制权,使用户的个人和工作文件暴露于潜在的越权访问或安全漏洞之下。
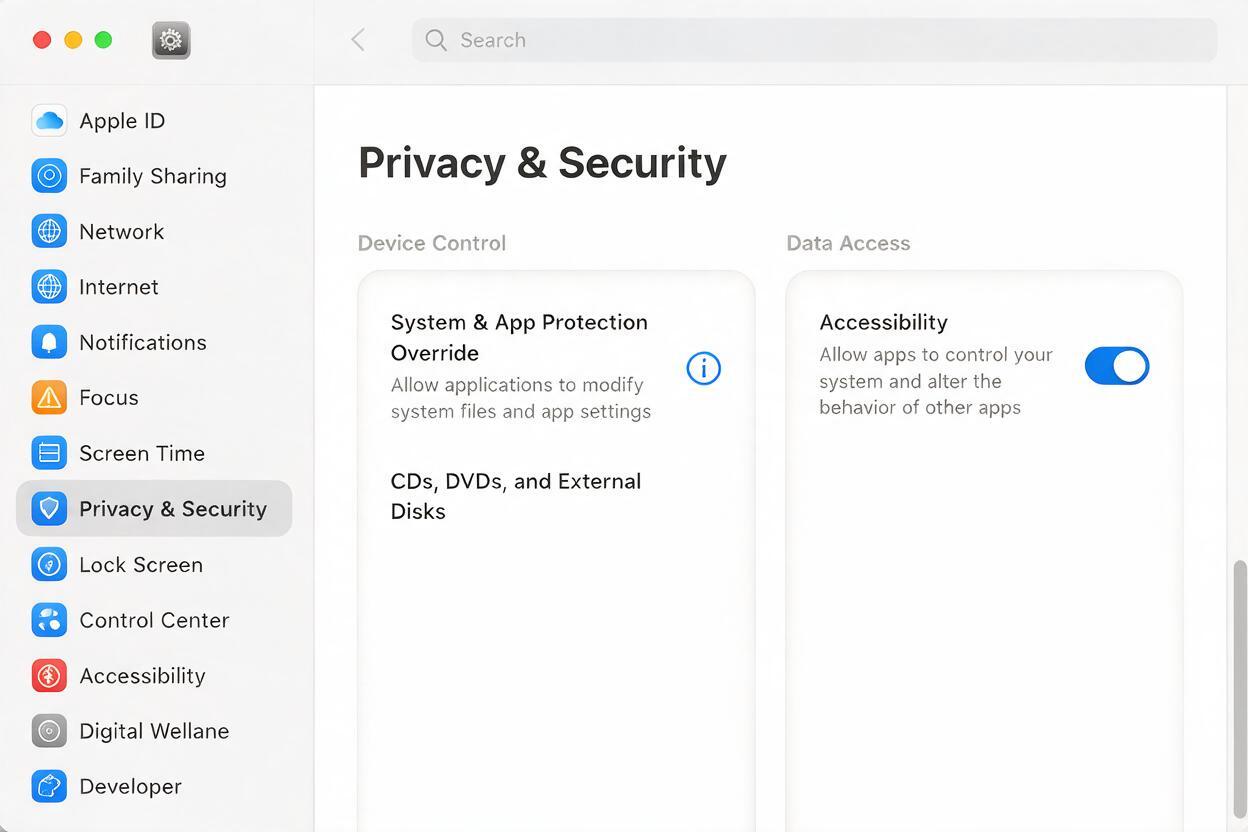
Apple 此次更新的核心,是重构 macOS 处理应用权限的方式,针对的是那些可以控制其他应用或访问敏感系统数据的应用,这一类别涵盖了大多数桌面 AI 代理。以往只需设置一个一揽子权限,而现在 Apple 将设备控制和数据访问拆分为两个独立类别:System & App Protection Override(系统与 App 保护覆盖)和 Accessibility(辅助功能)。此次更新还加入了逐次访问权限提示;当一个应用控制另一个应用时,系统会显示全新的全局透明度指示器;同时,Apple 还更新了开发者指南,帮助 AI 应用开发者实现更细粒度的权限请求。
这项声明发布之际,正值两起备受关注的事件引发公众对 Mac 上 AI 代理安全性的担忧。据报道,Meta 的 Muse AI 助手应用在用户并未明确知情的情况下读取了一名记者的私人消息;Wired 则发布报道,披露了一款 ChatGPT Mac 应用中的安全漏洞,该漏洞可能导致用户数据暴露。
全新的 macOS 27.3 权限系统如何运作
第一项重大变化,是将设备权限和数据权限拆分为两个独立的开关。这改变了此前的模式:在旧模式下,授予辅助功能访问权限通常会让应用同时获得对系统功能和用户数据的广泛控制权。
System & App Protection Override(系统与 App 保护覆盖)设置控制应用是否可以修改系统级保护措施,或覆盖其他应用的安全设置。这是一项风险更高的权限,因为它可能允许 AI 代理更改安全策略、安装软件,或在没有用户直接输入的情况下修改其他应用的行为。
相比之下,Accessibility(辅助功能)设置控制应用是否可以与其他应用和系统功能交互,代表用户执行操作,例如点击按钮、输入文本或浏览菜单。这是大多数 AI 代理为了实现任务自动化而请求的权限,但在此前的系统中,它会隐式授予远超许多用户认知范围的系统功能访问权。
除了拆分权限之外,macOS 27.3 还为 AI 代理及其他请求广泛控制权的应用加入了逐次访问权限提示。用户不再是一次性授予永久访问权,而是在应用尝试执行特定敏感操作时看到提示,从而能够更精细地控制每个 AI 工具在任意时刻可以执行的操作。
当一个应用正在主动控制另一个应用时,菜单栏中还会出现新的透明度指示器,让用户能够立即发现 AI 代理是否正在与系统中的其他应用交互。这弥补了一个关键缺口:此前,用户通常无法得知后台 AI 代理是否正在主动访问文件或控制应用。
Apple 还将在此次更新的同时发布新的开发者指南,鼓励 AI 应用开发者仅请求实现功能所必需的最低权限,而不是默认要求完整的磁盘访问权限或系统访问权限。
促使 Apple 采取行动的事件
Apple 对 AI 代理权限的重视,源于两起广泛报道的事件。这些事件凸显了不受监管的桌面 AI 访问所带来的风险。
在第一起事件中,据发现,Meta 的 Muse AI 助手应用在其功能运行过程中访问了一名记者的私人消息,引发了人们对 AI 代理收集多少用户数据、以及如何使用这些数据的疑问,即使用户已经授予了广泛权限也是如此。这起事件引发了有关用户是否真正理解自己授予个人 AI 助手的访问范围的讨论,尤其是当这些代理被设计为跨多个应用和服务进行集成时。
Wired 报道的第二起事件,详细介绍了一款第三方 ChatGPT Mac 应用中的安全漏洞,该漏洞可能导致用户数据暴露给攻击者。这一漏洞凸显了向 AI 应用授予广泛系统权限所带来的风险,尤其是对于由第三方开发的应用而言,它们可能无法达到大型平台公司同等水平的安全严谨性。
这些事件共同促使 Apple 等平台提供商更加积极地规范 AI 代理与用户设备及数据的交互方式。Apple 的做法顺应了整个行业收紧 AI 工具权限控制的趋势,因为监管机构和用户都越来越关注数据隐私以及 AI 代理越权的问题。
这对 AI 内容创作者意味着什么
对于依赖基于 Mac 的 AI 工具和代理来管理工作流程的 AI 内容创作者而言,macOS 27.3 更新既带来了好处,也提出了需要重视的问题。
许多创作者使用桌面 AI 代理来自动完成重复性任务:整理原始素材、组织项目文件、生成字幕或批量编辑图像。这些工具通常会请求广泛权限,以访问文件系统并控制其他创意应用,这可能使敏感内容——包括尚未发布的项目、客户数据和个人文件——面临意外暴露或安全漏洞的风险。
新的拆分权限和逐次访问提示,让创作者能够更好地精确控制 AI 工具可以访问的内容,降低代理访问工作所不需要文件的风险。透明度指示器也让监控 AI 代理何时处于活动状态变得更加容易,从而帮助创作者及早发现意外行为。
与此同时,创作者在更新至 macOS 27.3 后,需要检查所使用的 AI 应用权限,因为如果权限受到限制,某些工具可能无法正常运行。重要的是,要审核每个应用的权限请求,仅授予其正常运行所需的特定功能和文件夹访问权限,而不是接受一揽子权限请求。
对于希望完全避免授予广泛系统权限风险的创作者而言,基于 Web 的 AI 创意平台提供了一种安全替代方案。MagicBoat 上的 AI 图像生成器和文本转视频工具完全在浏览器中运行,因此无需向桌面 AI 应用授予完整的磁盘访问权限或系统控制权。你只需上传想要处理的特定文件,数据便会与系统的其他部分隔离。
如果你希望以灵活且安全的方式尝试 AI 创意工具,同时避免承担广泛系统访问权限带来的风险,可以在 MagicBoat 上免费试用这些模型,无需安装桌面应用。
要点总结
- Apple 的 macOS 27.3 更新将 AI 代理权限拆分为两个独立设置:System & App Protection Override(系统与 App 保护覆盖)和 Accessibility(辅助功能)。
- 此次更新加入了逐次访问权限提示和菜单栏透明度指示器,用于显示一个应用何时正在控制另一个应用。
- 这些变化是在 Meta 的 Muse 应用和第三方 ChatGPT Mac 应用引发高关注事件之后推出的,这些事件引发了人们对 AI 代理数据访问的担忧。
- AI 内容创作者可以更细致地控制 AI 工具权限,降低敏感项目文件暴露的风险。
- MagicBoat 等基于 Web 的 AI 创意平台提供了一种安全替代方案,无需广泛的系统权限。
关键词
AI 行业、AI 安全、macOS 27.3、Apple AI、AI 代理、AI 内容创作、数据隐私、AI 工具