据报道,Poppy v1.0 个人代理协议已在 Meta Muse 上线
中国行业摘要报道称,Sierra 和 Meta 已发布 Poppy v1.0,这是一项拟议中的个人代理协议,旨在帮助网站识别并授权 AI 助手。据报道,该协议已部署于 Meta Muse,且 Shopify 目录会自动发布相关 Poppy 文件,这表明代理生态系统正朝着更加结构化的方向发展。不过,Poppy 尚不是 IETF 或 W3C 采用的标准,其核心说法仍来自二手信息。
文章目录
Poppy v1.0 为个人 AI 代理提出“门牌”
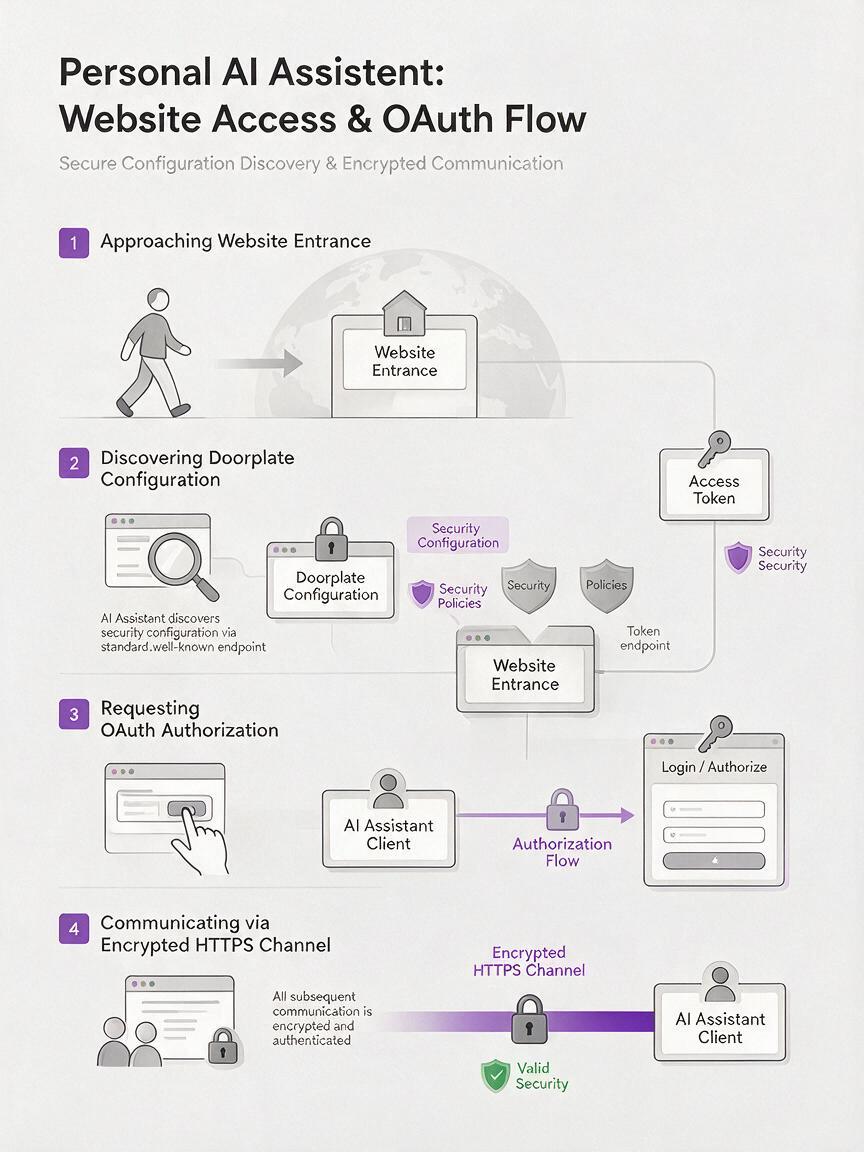
中国行业摘要于 2026 年 11 月 15 日报道称,Sierra 和 Meta 已发布 Poppy v1.0,这是一项旨在帮助网站与 AI 助手建立相互信任的个人代理协议。其核心理念是一份“门牌”配置文件,用于告知接近中的助手如何进行自我识别,以及如何与网站交互。
据报道,该协议将这一配置文件与 OAuth 授权和 HTTPS 加密结合起来。实际而言,它试图回答新兴 AI 代理生态系统所面临的一个基本问题:当自动化助手访问网站时,网站如何知道它是什么、代表谁,以及是否应该允许它进入?
报道称,Poppy 已在 Meta Muse 中上线,Shopify 也会在其整个目录中自动发布 Poppy 文件。同一报道还将其与用于代理支付的 ChatGPT Wallet、用于单个代理流量分析和访问策略的 Cloudflare 工具,以及 IBM Agent Identity and Vault 2.2 并列介绍。
不过,这一说法存在重要局限。有关发布和部署的核心信息来自中国行业摘要的二手报道。Meta 的投资者关系页面和新闻中心页面在 11 月 14 日至 11 月 16 日期间没有显示相应公告;其中最新提及的更新是 11 月 12 日的供应链协议,以及 11 月 7 日发布的 Muse App Spaces 公告。此外,Poppy 是一项厂商联盟提案,而不是 IETF 或 W3C 采用的标准。
对内容团队而言,其意义不在于某一项协议能否立即胜出,而在于行业发展的方向。如果 AI 助手越来越多地浏览服务、请求访问权限并发起操作,那么身份和授权对于 AI 工作流的重要性可能不亚于模型质量。
为什么 AI 代理身份正成为基础设施问题
传统 Web 流量通常被视为来自浏览器、应用程序或已知爬虫的请求。个人 AI 助手带来了更加复杂的关系,因为它可能代表特定个人行事,同时自动与多个相互独立的服务通信。
据报道,Poppy 的“门牌”概念将其视为一个信任协商问题。网站在入口处发布机器可读的信息,而助手则使用受认可的授权机制和加密传输,而不是以匿名流量的形式出现。
关键并不是让每一个自动化访客都获得访问权限,而是让网站拥有一种结构化方式,在决定某个助手可以执行哪些操作之前,先识别该助手。
报道中提到的授权要素由 OAuth 提供,而 HTTPS 则负责加密通信。拟议的配置文件提供发现层。总体而言,这些组件旨在让网站与个人助手之间的关系更加明确。
这一点很重要,因为代理身份与代理智能是两个不同的概念。强大的 AI 助手可能理解一项请求,但网站仍然需要制定访问策略。同样,即使一个助手已被识别,也不应自动获得执行所有可用操作的权限。
Poppy 如何融入据报道的代理生态系统
行业摘要将 Poppy 描述为一组更大服务中的一个组件,这些服务分别处理 AI 自动化的不同环节。Poppy 负责解决助手如何在网站入口处进行自我识别的问题。ChatGPT Wallet 的定位是解决代理如何支付的问题。Cloudflare 的相关工具涵盖单个代理的流量分析和访问策略,而 IBM Agent Identity and Vault 2.2 则处理代理身份和受保护凭据问题。
| 据报道的组件 | 报道中描述的作用 | 相关信任问题 |
|---|---|---|
| Poppy v1.0 | 门牌配置、OAuth 授权和 HTTPS 加密 | 助手如何向网站证明自己的身份? |
| ChatGPT Wallet | 代理支付 | 获得授权的助手如何支付? |
| Cloudflare 工具 | 单个代理的流量分析和访问策略 | 网站如何观察和管理代理流量? |
| IBM Agent Identity and Vault 2.2 | 代理身份和凭据基础设施 | 如何管理身份和受保护凭据? |
| AWS Bedrock AgentCore runtime | 隔离会话和基于使用量的运行时操作 | 代理如何在受控环境中运行? |
这并不能证明所有这些系统组成了一个标准化技术栈。相反,报道显示,各厂商正在处理同一个更广泛问题的相邻层面:代理需要身份、权限、支付机制、执行环境以及可观测的流量策略。
AWS Bedrock AgentCore 增添运行时背景
Poppy 的相关报道还提到了 Amazon 在 11 月 12 日对 Bedrock AgentCore runtime 的更新。根据报道中引用的细节,会话可以在两秒内启动,并在硬件隔离的环境中运行。该运行时采用基于使用量的计费方式,并且在会话暂停时占用更少内存。
这些运行时特性所处理的是与 Poppy 不同的层面。门牌和授权流程规定代理如何访问外部服务,而隔离运行时则规定代理的工作在哪里以及如何执行。当 AI 工作流从生成答案转向跨互联系统采取行动时,这两者都会变得相关。
这一差异也有助于避免对 Poppy 新闻作出夸大的解读。该提案本身并不提供完整的代理平台。它解决的是身份识别和信任问题,而运行时隔离、计费、分析和凭据存储仍属于独立的基础设施问题。
Meta Muse 和 Shopify 的相关说法可能意味着什么
如果有关 Meta Muse 部署的报道属实,那么 Poppy 将拥有直接的个人助手应用场景,而不只是一个技术提案。Shopify 的相关说法也会为该协议提供广泛的面向目录的分发路径,因为参与的店铺资源可以自动发布机器可读的入口信息。
不过,在一手文档出现之前,这两项说法都应保留限定。Meta 尚未在所引用的 11 月时间窗口内发布相应公告,相关材料也没有提供实现细节,无法说明 Muse 的哪些交互使用了 Poppy,或 Shopify 目录中的文件允许进行哪些访问。
自动发布也不等于自动授权。配置文件可以告诉助手如何介绍自己,但 OAuth 策略和网站层面的访问控制仍然决定某项操作是否会被接受。对于商业场景而言,这一界限至关重要,因为浏览信息、访问账户和发起交易所承载的风险等级截然不同。
这对 AI 内容制作意味着什么
内容制作正日益被组织成一个互联的 AI 工作流,而不再只是一个单独的提示词。研究、脚本规划、视觉生成、编辑和分发可能涉及不同服务,每项服务都有独立的账户和权限。当 ai agent 在这些服务之间切换时,可识别的身份和有限的授权可以减少对不透明、匿名自动化的依赖。
例如,制作团队可以使用 ai 脚本生成器来构建创意框架,并使用 ai 视频生成器来制作视觉输出。创意价值来自模型,但运营可靠性同样取决于互联工具能否安全完成身份验证并保持可用。
Poppy 今天并没有建立一个通用解决方案。由于它仍是一项厂商联盟提案,团队不应围绕它彻底重构自己的 AI 自动化策略。更持久的经验是,应将权限保持在最小范围,将身份与能力分离,并避免让任何未经确认的协议成为关键依赖。
MagicBoat 这样的多模型平台可以通过在一个账户中提供多种生成能力,简化这一等式中的创意部分。它无法取代外部授权标准,但在制作脚本、图像和 ai 视频工作流时,可以减少不必要的服务切换。
围绕 Poppy v1.0 的开放问题
- 一手确认:Meta 尚未在所引用的新闻中心和投资者关系页面中发布与 11 月 14 日至 16 日相对应的公告。
- 实现范围:现有报道没有说明 Meta Muse 的哪些交互使用了 Poppy,也没有说明 Shopify 目录通过这些文件开放了哪些权限。
- 标准状态:Poppy 不是 IETF 或 W3C 采用的标准。
- 互操作性:报道描述了多个相关的厂商产品,但没有证明它们作为一个统一系统运行。
- 授权边界:在入口处完成身份识别,并不会自动授予助手访问账户、进行购买或执行其他敏感操作的权限。
这些尚未解决的问题并不意味着该提案无关紧要。它们说明了为什么代理基础设施需要经过谨慎评估:一项协议可以为信任提供有用的模型,但尚未成熟到足以成为通用基础。
关键要点
- 据报道,Poppy v1.0 将门牌配置文件、OAuth 授权和 HTTPS 加密结合在一起。
- 其目标是在向代理授予访问权限之前,帮助网站和个人助手建立相互信任。
- 中国行业摘要称,该协议已在 Meta Muse 上线,Shopify 会在其目录中发布 Poppy 文件。
- 该提案与据报道的支付、分析、身份保险库和隔离运行时技术并列存在。
- 其核心发布信息仍来自二手报道,且 Poppy 不是 IETF 或 W3C 采用的标准。
- 内容团队应将身份、权限边界和平台可靠性视为 AI 自动化的核心组成部分。
如需探索一个用于脚本、图像和视频制作的精简多模型环境,请在 MagicBoat 上免费试用这些模型。
关键词
Poppy v1.0、个人代理协议、Meta Muse、ai 代理身份、OAuth 授权、Shopify、Bedrock AgentCore