Microsoft 2011 年 Windows Secure Boot PCA 证书将于 10 月 19 日到期
Microsoft 2011 年 Windows Production PCA Secure Boot 证书已于 2026 年 10 月 19 日到期,标志着三张传统启动证书中的最后一张正式退役。未打补丁的 PC 仍可继续启动,但将无法获得新的启动级安全保护,因此需要更新 Windows 和固件才能维持完整安全性。对于 AI 内容创作者而言,此次到期事件凸显了将本地设备安全与具有弹性的云端 AI 工作流相结合的价值。
文章目录
2011 年 Windows Secure Boot 证书到期:完整详情
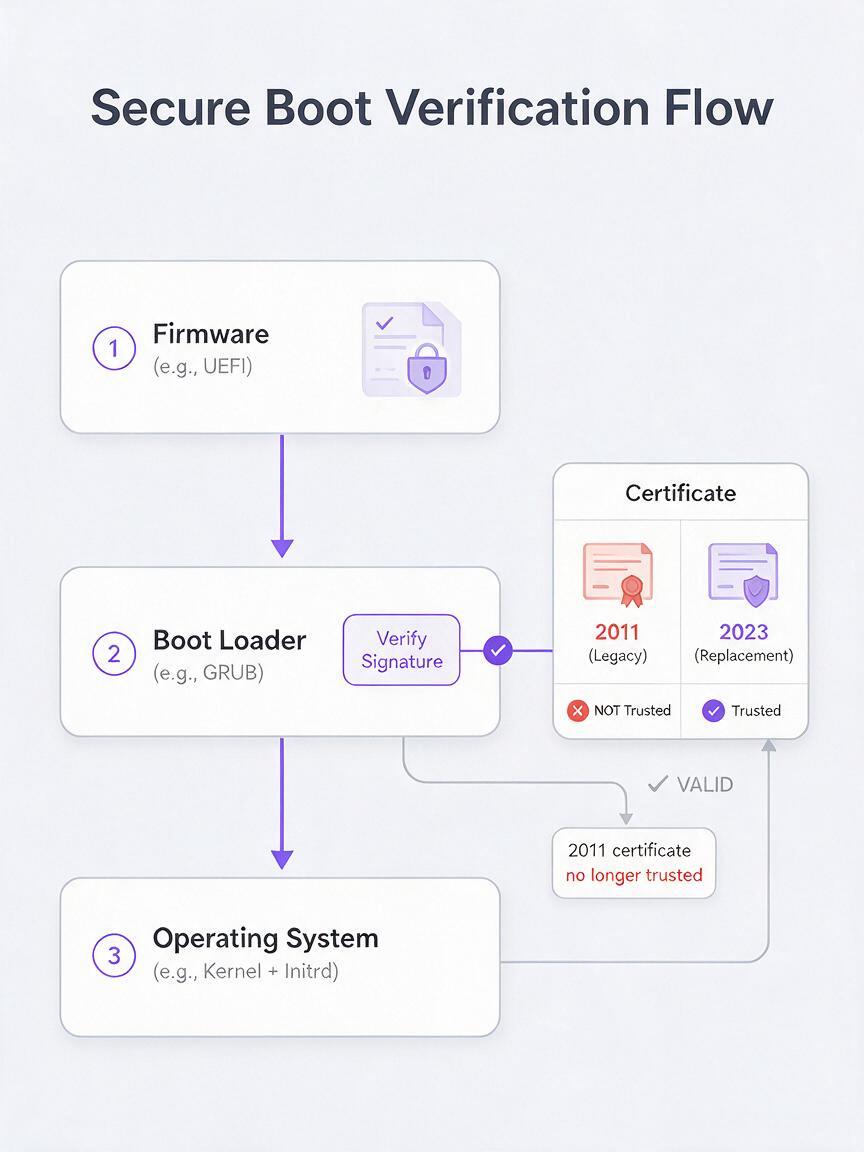
Microsoft 2011 年 Windows Production PCA Secure Boot 证书已于 2026 年 10 月 19 日到期,标志着用于验证受信任 Windows 启动组件的三张传统启动证书中的最后一张正式退役。该证书是 Secure Boot 生态系统的核心组成部分。Secure Boot 会验证 PC 启动过程中运行的所有软件是否由受信任机构签名,从而拦截那些试图在操作系统完全加载前感染系统的低级恶意软件。
未打补丁的 Windows PC 不会在证书到期后停止工作。尚未安装所需更新的设备仍可正常启动,但将无法获得依赖更新后证书基础设施的新启动级安全保护。要维持完整的启动安全性,用户必须同时安装 Windows 操作系统更新,以及支持 2023 年替代 Secure Boot 证书的设备固件更新。
此次到期事件影响所有依赖传统 2011 PCA 证书进行启动验证的 Windows 设备,包括消费级笔记本电脑、台式工作站和部分企业设备。PC 制造商提供的固件更新是更新过程中的关键环节,因为 UEFI/BIOS 固件必须明确信任新的 2023 年证书,才能全面启用 Secure Boot 保护。
这对 Windows PC 用户意味着什么
对大多数用户而言,最直接的结论是不会出现突然关机或功能丧失的情况。传统证书退役不会使现有 Windows 设备无法使用,短期内,未打补丁系统的日常操作也不会受到影响。
然而,随着时间推移,未打补丁的设备将无法获得新的启动级安全功能,并且可能更容易受到针对启动过程的复杂 bootkit 和 rootkit 恶意软件攻击。这类恶意软件尤其危险,因为它们可以在操作系统及其安全工具加载之前激活,从而绕过传统杀毒软件。
重视设备安全的用户,尤其是处理敏感数据或运行高价值软件的用户,应优先安装最新的 Windows 累积更新,并检查设备制造商是否提供 UEFI/固件更新。如果启用了 Windows Update,大多数现代 Windows 10 和 11 设备会自动获得所需更新;但使用自定义组装 PC 或较旧设备的用户可能需要手动安装固件更新。
对 AI 内容创作者的影响
对于依赖 Windows 工作站进行本地模型推理、视频编辑、3D 渲染和素材存储的 AI 内容创作者而言,Secure Boot 证书到期凸显了创作工作流中一个经常被忽视的安全层面。启动级恶意软件可能会入侵敏感创意素材、窃取云端 AI 服务的 API 密钥、破坏本地 AI 模型权重,并使工作站无法使用,从而扰乱制作进度。
在 Windows PC 上运行本地大语言模型、图像生成模型或视频 AI 工具的创作者尤其面临风险,因为这类配置通常需要下载第三方模型文件、自定义脚本和开源工具;如果未经过适当审核,这些内容可能成为恶意软件的传播途径。受入侵的启动环境还可能导致未完成的创意作品、客户数据以及行业平台登录凭据被盗。
虽然本地设备安全是不可妥协的基础层,但基于云的 AI 平台可以为创作工作流提供额外的韧性和安全保障。借助托管在安全云环境中的 ai video generator 工具和 ai image generator 功能,MagicBoat 等平台可以将核心 AI 计算与本地设备的安全状态解耦。这意味着,即使本地工作站需要更新或遭遇安全问题,你仍可以通过任意安全浏览器访问完整的 AI 创意工具套件,继续之前的工作,并保持制作进度不受影响。
基于云的 AI 工作流还减少了在本地下载和运行未经审核的第三方模型文件的需求,从而缩小针对 AI 创作者配置的恶意软件攻击面。所有模型更新、安全补丁和基础设施维护都由平台团队负责,因此创作者可以专注于内容制作,而不必管理本地模型的安全性和兼容性。
如何保护你的 Windows 工作站
要在 2011 年证书到期后维持完整的 Secure Boot 保护,首先应确保 Windows 操作系统已完全更新。运行 Windows Update 并安装所有可用的累积更新,其中包含信任 2023 年 Secure Boot 证书所需的组件。
接下来,检查 PC 或主板制造商是否提供 UEFI 或 BIOS 固件更新。固件更新通常可以从制造商的支持网站获取,许多现代设备还在 Windows 或 UEFI 设置菜单中提供内置固件更新工具。你可以在启动期间检查 UEFI/BIOS 设置,或使用 Windows 中的系统信息工具确认 Secure Boot 是否已启用。
对于运行自定义组装工作站或使用专用硬件进行 AI 计算的创作者,请再次确认主板的最新固件明确支持 2023 年 Windows Secure Boot 证书。如果你使用双系统配置或自定义启动加载程序,请确保这些工具也已更新以支持新的证书基础设施,避免固件更新后出现启动问题。
要点总结
- Microsoft 2011 年 Windows Production PCA Secure Boot 证书已于 2026 年 10 月 19 日到期,成为三张传统启动证书中的最后一张退役证书。
- 未打补丁的 Windows PC 仍可正常启动,但随着时间推移将无法获得新的启动级安全保护。
- AI 内容创作者应安装 Windows 和固件更新,以保护本地工作站、敏感素材和 AI 模型安装环境。
- MagicBoat 等基于云的 AI 平台能够提供稳定、安全的创意工具访问,不受本地设备安全状态影响。
- 你可以免费试用这些模型,打造更灵活、更安全的 AI 内容制作工作流。
关键词
secure boot,Windows 安全,Microsoft 证书到期,AI 工作流,设备安全,AI 自动化,PC 启动保护