Microsoft 2011 年 Windows Secure Boot 证书将于 10 月 19 日过期
Microsoft 2011 年 Windows Production PCA Secure Boot 证书是三张旧版启动证书中的最后一张,已于 10 月 19 日过期。未打补丁的 Windows 设备仍可启动,但将无法获取新的启动级安全保护,用户需要安装与 2023 年替代证书关联的 Windows 和固件更新。这一变化对在 Windows 硬件上运行 AI 内容创作工作流的创作者具有重要的安全影响。
文章目录
Windows Secure Boot 证书过期:完整详情
Microsoft 最后一张旧版 Windows Production PCA Secure Boot 证书最初于 2011 年签发,已于 10 月 19 日过期,导致未打补丁的 Windows 设备无法获得最新的启动级安全保护。
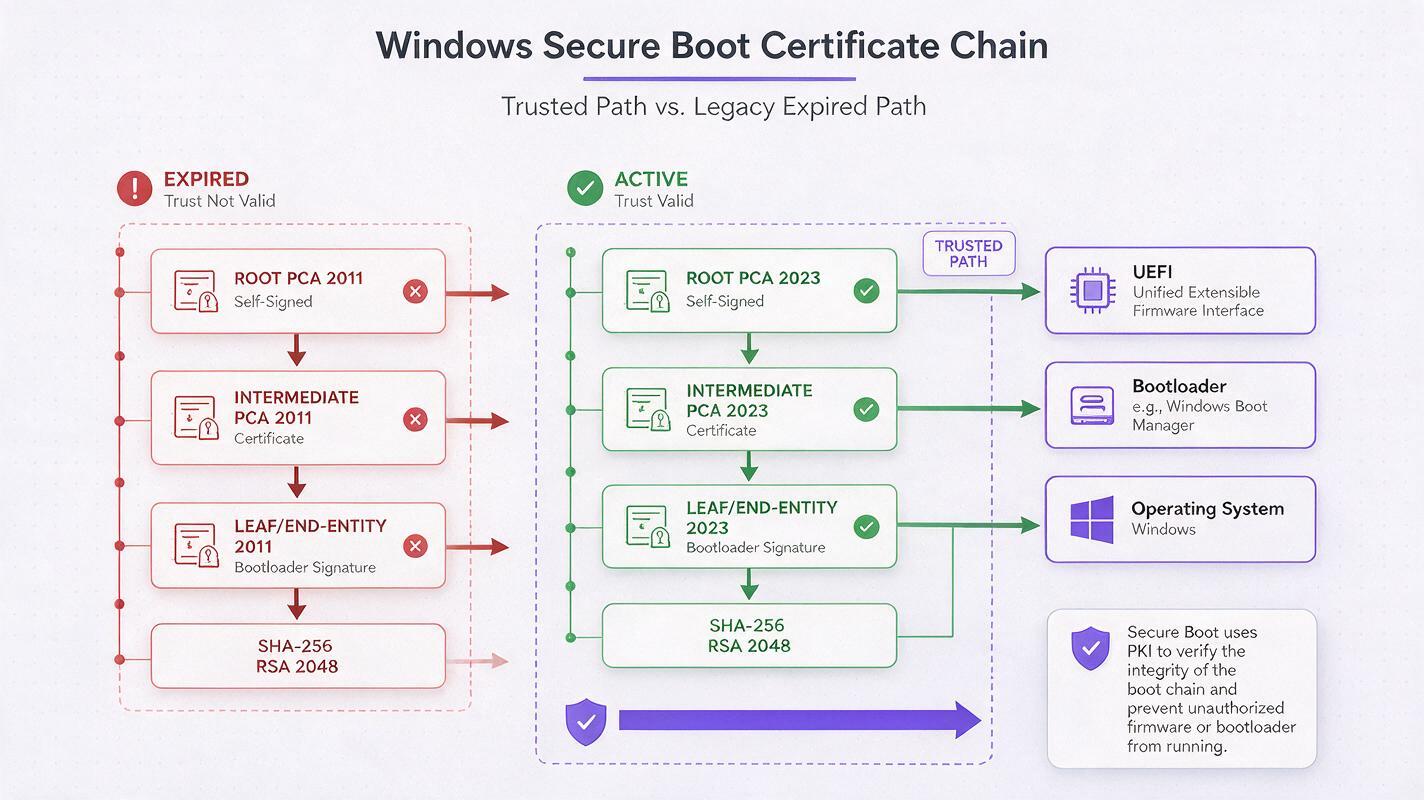
这张 2011 年证书是三张旧版 Windows Production PCA 证书中最后一张达到生命周期终点的证书,此前另外两张旧版证书已在过去几年中陆续退役。Secure Boot 是 Windows 的一项安全功能,会在启动固件和操作系统组件加载之前验证其完整性,防止恶意软件在系统最低层级控制设备。
证书过期后,未打补丁的 Windows PC 仍可正常启动,但将不再接收使用旧版 2011 年证书签名的新启动级安全更新。要维持完整的启动保护,用户必须同时安装 Windows 系统更新和设备固件更新,并以新版 2023 年 Windows Production PCA 证书作为信任锚点。
这一变化会影响所有依赖旧版 2011 年证书链进行 Secure Boot 验证的 Windows 设备,包括用于专业内容创作的消费级笔记本电脑、台式机和工作站。
证书过期对 Windows 设备安全意味着什么
虽然证书过期不会立即禁用 Secure Boot,也不会阻止设备启动,但随着时间推移,它会让未更新的系统形成日益严重的安全漏洞。新的启动级安全补丁、固件更新和签名启动组件将通过 2023 年证书链发布,这意味着仍与 2011 年证书绑定的设备将无法识别或安装这些关键保护措施。
由于无法持续获得启动级安全更新,未更新的设备会越来越容易受到 rootkit、bootkit 及其他低级别恶意软件的攻击,而这些恶意软件能够绕过传统杀毒软件和终端防护工具。这类威胁可以在系统中隐蔽运行,在用户不知情的情况下记录按键、窃取敏感数据并劫持系统资源。
对于未更新的设备而言,风险并不是立即发生灾难性故障,而是保护整个操作系统环境的基础安全层会逐渐削弱。对于在 Windows 设备上处理敏感创意作品、专有资产或付费 AI 工具订阅的用户来说,这一点尤其令人担忧。
AI 内容创作工作流面临的安全风险
对于在 Windows 硬件上运行 AI 内容生产流程的创作者而言,Secure Boot 证书过期会给创意资产和运营效率带来容易被忽视的风险。无论你依赖AI 视频生成器制作短视频社交内容,依赖AI 图像生成器制作品牌营销素材,还是使用自定义脚本批量生产内容,受损的启动环境都可能使工作流的每个环节面临风险。
低级别启动恶意软件可以窃取 AI 平台的 API 密钥,访问专有模型的微调数据,并在创意资产发布前窃取尚未公开的内容。它还可以劫持系统资源,运行未经授权的挖矿或推理任务,在没有任何明显入侵迹象的情况下拖慢 AI 工具运行速度并增加能源成本。
使用本地 AI 模型或在 Windows 工作站上存储大型创意素材库的创作者尤其容易受到影响。Bootkit 可能会加密或损坏本地模型权重、原始素材和项目文件,导致工作丢失和昂贵的停机时间,从而打乱紧凑的内容生产计划。
即使主要使用云端 AI 工具的创作者也无法完全置身事外:通过启动级恶意软件部署的键盘记录程序和凭据窃取程序,可以获取 AI 平台、云存储账户和支付方式的登录凭据,进而导致未经授权的访问和潜在的经济损失。
如何确认 Windows 设备拥有完整的启动保护
要验证 Windows 设备是否正在使用 2023 年 Secure Boot 证书链,需要同时检查系统固件和 Windows 更新状态。你可以在设备的 BIOS 或 UEFI 设置中找到 Secure Boot 信息,确认 Secure Boot 已启用,并且平台密钥与 Microsoft 2023 年证书匹配。
在 Windows 端,通过 Windows Update 确保已安装所有可用的累积更新和可选固件更新,大多数设备会自动切换到新版证书链。对于自行组装的 PC 或企业设备,你可能需要从主板或设备制造商的支持网站手动更新 UEFI 固件,以添加 2023 年证书信任锚点。
- 在设备的 UEFI/BIOS 设置中确认 Secure Boot 已启用
- 安装所有待处理的 Windows 累积更新和安全更新
- 检查设备或主板制造商是否提供固件更新
- 确认系统信任存储中存在 2023 年 Windows Production PCA 证书
采取这些措施可确保设备继续接收启动级安全更新,并维持对最新低级别威胁的防护。
构建超越本地设备安全性的高韧性 AI 工作流
虽然保障本地设备安全至关重要,但在 AI 内容创作工作流中完全依赖本地硬件会形成单点故障。如果所有工具、资产和模型都存储在本地,安全事件、硬件故障或软件损坏都可能使生产工作完全停滞。
像 MagicBoat 这样的基于云的多模型 AI 平台,将核心 AI 创作工具和工作流基础设施托管在安全且由专业团队管理的云环境中,从而增加了一层韧性。这意味着即使本地设备遭遇安全入侵或硬件故障,你仍可以通过任何连接互联网的安全设备访问 ai 自动化工作流、创意项目历史记录以及所有偏好的 AI 模型。
MagicBoat 的平台在一个安全账户中集成了各种 AI 内容创作工具,无需在不同供应商之间管理数十个独立的 API 密钥和订阅。这通过限制存储在本地设备上的凭据数量来减少攻击面,而集中式访问控制则让权限管理和使用情况监控更加容易。
你可以免费试用这些模型,了解基于云的多模型平台如何增强内容创作工作流的安全性和韧性。
要点总结
- Microsoft 的 2011 年 Windows Production PCA Secure Boot 证书是三张旧版证书中的最后一张,已于 10 月 19 日过期
- 未打补丁的 Windows 设备仍可正常启动,但无法获得新的启动级安全更新
- 用户必须安装与 2023 年证书关联的 Windows 和固件更新,以维持完整的启动保护
- AI 内容创作者面临启动级恶意软件带来的独特风险,包括 API 密钥被窃取和创意资产丢失
- 基于云的多模型 AI 平台通过将核心创作工具与本地设备风险隔离,为工作流增加韧性
关键词
windows secure boot, microsoft pca certificate, boot-level security, windows firmware update, ai workflow security, ai content creation, pc security